PS22PS4-GUI.exe Trojan Agent 分析
技术分析
| 文件名 | PS22PS4-GUI.exe |
| 文件类型 |
PE32+ executable (GUI) x86-64 Mono/.Net assembly, for MS Windows
|
| 扫描器版本 | 1.0.254.174 |
| 数据库版本 | 2026-09-26 06:01:02 UTC |
Trojan.Win64.Agent.cld
恶意软件家族: Agent
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
91013483c99543a0aeec408933159f9f
|
|
| SHA1 |
0db890c886f58fa1d61f643a7866460900f1de35
|
|
| SHA256 |
0d79fa3f02b7bfc5950c6b0a210746fa2d5fd5e51fc7ee7e08851a0fce1a6df1
|
|
| SHA512 |
5ff774054856900084b6bd40e4839fdbd6a64ac9db7a73b155757668347c2f55282738cb639e7ed5b2856b2c4a5f9c86906c1b314cecad2138a44f10defc498c
|
PE 分析
基本信息
▼| 图标 |
哈希: c52a0c6b31e3d4513b5a5648e0c1a44f
模糊: 806e0455a5c2268f9c108dab7e12e23d dHash: 5171f094d8a88080 |
| 映像基址 | 0x140000000 |
| 入口点 | 0x140000000 |
| 编译时间 | 2079-04-13 05:47:32 |
| 校验和 | 0x00000000 (实际: 0x0005e3f3) |
| 操作系统版本 | 4.0 |
| PEiD 签名 |
PE32+ executable (GUI) x86-64 Mono/.Net assembly, for MS Windows
|
| PDB 路径 | C:\Users\echol\source\repos\PS22PS4-GUI\PS22PS4-GUI\obj\Release\PS22PS4_GUI.pdb |
| 数字签名 | No valid SignedData structure was found. |
| 导入 | 0 |
| 导出 | 0 函数 |
| 资源 | 4 资源 |
| 节 | 2 节 |
版本信息
▼| Translation | 0x0000 0x04b0 |
| Comments | A PS2 ISO/BIN to PS4 FPKG |
| CompanyName | |
| FileDescription | PS22PS4-GUI |
| FileVersion | 0.0.7.0 |
| InternalName | PS22PS4_GUI.exe |
| LegalCopyright | Copyright © NazkyYT 2022 |
| LegalTrademarks | |
| OriginalFilename | PS22PS4_GUI.exe |
| ProductName | PS22PS4-GUI |
| ProductVersion | 0.0.7.0 |
| Assembly Version | 0.0.7.0 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00002000 |
302,008 bytes | 302,080 bytes | 7.07 (压缩) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
A38674675D4C16AC8DF17AFFD3ACED1D |
.rsrc |
0x0004c000 |
45,512 bytes | 45,568 bytes | 7.86 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
828052F979FA71E488B55A58AA1233B3 |
熵分析警报
1 检测到高熵(≥7.5)的节 - 可能存在打包/加密
1 检测到较高熵(≥6.5)的节 - 可能存在压缩
资源分析
▼| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_ICON | 1 | 40,564 字节 | |
| RT_GROUP_ICON | 1 | 20 字节 | |
| RT_VERSION | 1 | 876 字节 | |
| RT_MANIFEST | 1 | 3,743 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
No valid SignedData structure was found.
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
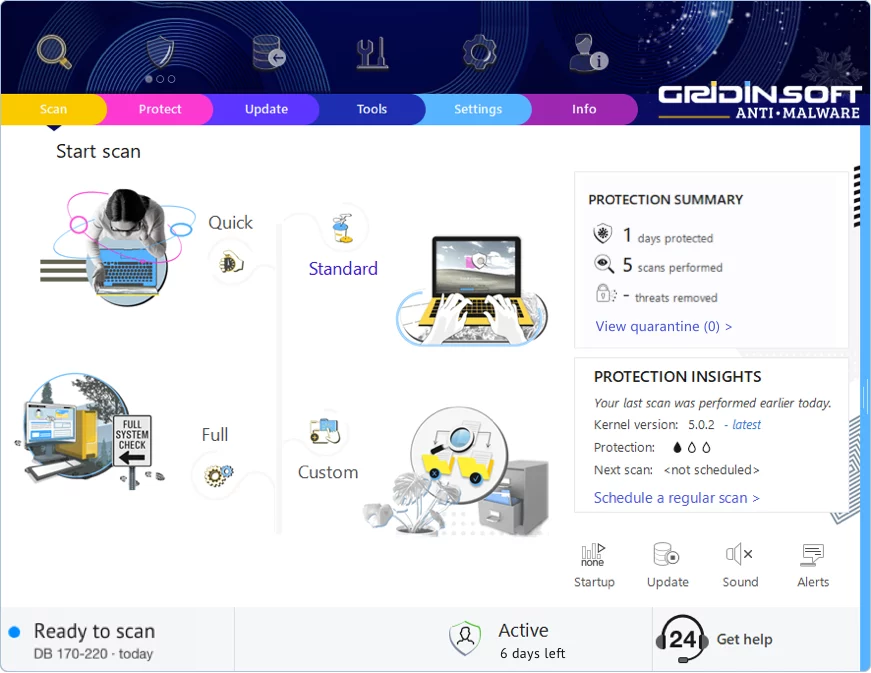
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
发表评论

Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!