HYVideoDesktop.exe PUP FlySvr 分析
技术分析
| 文件名 | HYVideoDesktop.exe |
| 文件类型 |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| 扫描器版本 | 1.0.259.174 |
| 数据库版本 | 2026-11-05 11:07:07 UTC |
PUP.Win32.FlySvr.bot!c
恶意软件家族: FlySvr
N/A
检测率
6,411,600
文件大小(字节)
2026-11-05
分析日期
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
f616668bcbced89eb7a6a52db5407caf
|
|
| SHA1 |
66e0efe0fceef38dbb962b38feba49cb2b0741f7
|
|
| SHA256 |
0f3fa26d7d29c750731c935313676f779687e7eee303e99bde78a1536e269bcd
|
|
| SHA512 |
4e2bf2ade9d4f650eac2e2690930e194864593ebf971bb2e130a71544acc408fd136663602c157cd35569e85d788c7628d3aa158038c7fdc4c4800a402c21ec7
|
|
| ImpHash |
98a0252413bae0ef8797999b343f321d
|
PE 分析
基本信息
▼| 图标 |
哈希: 3d2539c87fcc3ba9fa198469c0753951
模糊: 7d791609106e9d4fdbf5cfa69958e1ed dHash: b2b269d4b2cc69b2 |
| 映像基址 | 0x00400000 |
| 入口点 | 0x005ae1aa |
| 编译时间 | 2020-12-08 08:18:06 |
| 校验和 | 0x006256e8 (实际: 0x006256e8) |
| 操作系统版本 | 5.1 |
| PEiD 签名 |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| PDB 路径 | C:\Qt\HY_VideoDesktop_Windows\Win32\Release_5.9_HyLite\HYVideoDesktop.pdb |
| 数字签名 | OK |
| 导入 | 34 库 |
| 导出 | 0 函数 |
| 资源 | 12 资源 |
| 节 | 7 节 |
版本信息
▼| CompanyName | 北京众纳鑫海网络技术有限公司 |
| FileDescription | 火萤视频桌面主程序 |
| FileVersion | 5.2.2.2 |
| InternalName | HYVideoDesktop.exe |
| LegalCopyright | Copyright (C) 2019 北京众纳鑫海网络技术有限公司 |
| OriginalFilename | HYVideoDesktop.exe |
| ProductName | 火萤视频桌面 |
| ProductVersion | 5.2.2.2 |
| Translation | 0x0804 0x04b0 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
2,132,261 bytes | 2,132,480 bytes | 6.28 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
BFF33E23B644E4D0779861E623A91AA1 |
.rdata |
0x0020a000 |
3,971,646 bytes | 3,972,096 bytes | 7.42 (压缩) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
B532BEC6B30D67F3AF6FB1091CACE2DF |
.data |
0x005d4000 |
32,928 bytes | 13,824 bytes | 4.85 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
27A199DAD35C4149503C3FD2B644BD4F |
.gfids |
0x005dd000 |
80 bytes | 512 bytes | 0.39 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
60F4DA4CD7BC227446A98C964104F8D9 |
.tls |
0x005de000 |
9 bytes | 512 bytes | 0.02 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
1F354D76203061BFDD5A53DAE48D5435 |
.rsrc |
0x005df000 |
48,680 bytes | 49,152 bytes | 5.59 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
9B8522FD28A8D04E3966CD50761E8C63 |
.reloc |
0x005eb000 |
221,828 bytes | 222,208 bytes | 6.74 (压缩) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
8ED4965FC2509DA7AB4A386597F1C624 |
熵分析警报
2 检测到较高熵(≥6.5)的节 - 可能存在压缩
资源分析
▼
资源总数: 12
(47,981 字节)
| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_ICON | 9 | 46,381 字节 | |
| RT_GROUP_ICON | 1 | 132 字节 | |
| RT_VERSION | 1 | 748 字节 | |
| RT_MANIFEST | 1 | 720 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
OK
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
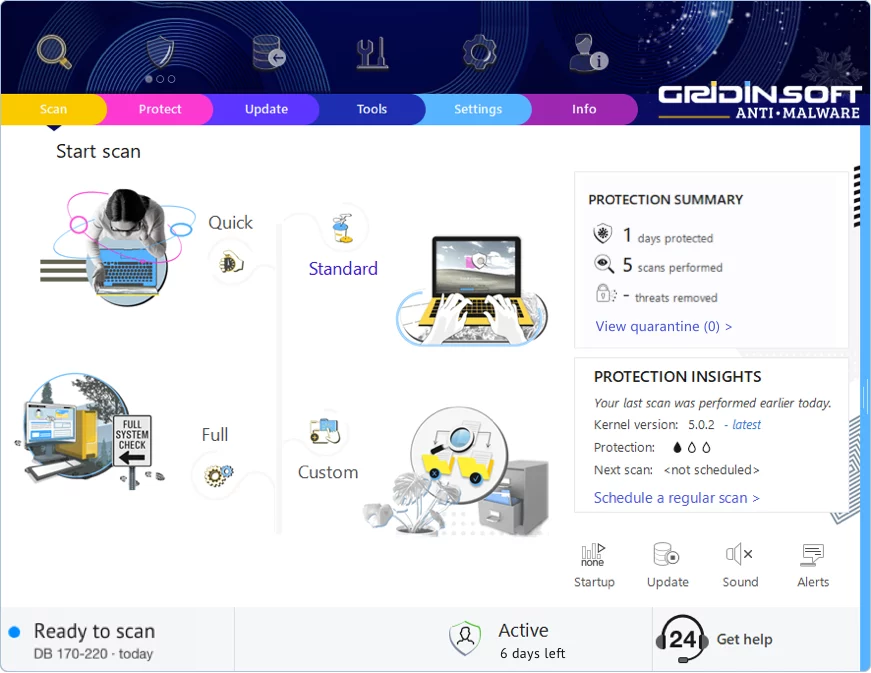
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
重要提示:开始之前
快速提示:扫描前断开互联网。某些恶意软件会联系服务器获取指令或在感知到问题时下载额外组件。如果感染严重,请先启动到安全模式 — 这会限制可运行的程序,使清理更容易。
发表评论
Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!