FotoJetCollageMaker.exe Trojan Packed 分析
技术分析
| 文件名 | FotoJetCollageMaker.exe |
| 文件类型 |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| 扫描器版本 | 1.0.259.174 |
| 数据库版本 | 2026-11-05 11:07:07 UTC |
Trojan.Win32.Packed.oa!s9
恶意软件家族: Packed
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
deb40e717d2e1b4a07409136b1f76993
|
|
| SHA1 |
3caed5e4ab66dfe2a26ad06ab9745a14c386cbe9
|
|
| SHA256 |
3434c87eee26831a716e88a5280946916a1d36ef21237d4ed5a1ecacc54d26f4
|
|
| SHA512 |
1bcc7a9f0468d7bb529652a428f342c56abf3c05a5e99aff837384ddd33a4fc7e4fea20e28254a9603a94b4decd2c676fb1a95450c9a2ff12222c41e0c1ba0bc
|
|
| ImpHash |
84b0b45647c6f4e1f365b170110bad9a
|
PE 分析
基本信息
▼| 图标 |
哈希: d64400c8f38f6a82c7111d0601e67d92
模糊: ca0abe9f27c3a26e668bab5d91add6ba dHash: 71e0cc4c4cc8c061 |
| 映像基址 | 0x00400000 |
| 入口点 | 0x03b2a7e4 |
| 编译时间 | 2017-05-25 18:23:26 |
| 校验和 | 0x0160b30d (实际: 0x0160b30d) |
| 操作系统版本 | 5.2 |
| PEiD 签名 |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| PDB 路径 | C:\Users\electron\workspace\electron-win-ia32\out\R\electron.exe.pdb |
| 数字签名 | No valid SignedData structure was found. |
| 导入 | 32 库 |
| 导出 | 32 函数 |
| 资源 | 46 资源 |
| 节 | 11 节 |
版本信息
▼| CompanyName | PearlMountain |
| FileDescription | FotoJet Collage Maker |
| FileVersion | 1.4.0 |
| InternalName | FotoJet Collage Maker |
| LegalCopyright | © Copyright 2017 PearlMountain. All Rights Reserved. |
| OriginalFilename | |
| ProductName | FotoJet Collage Maker |
| ProductVersion | 1.4.0.0 |
| SquirrelAwareVersion | 1 |
| Translation | 0x0409 0x04b0 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
45,700,069 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x02b97000 |
9,083,268 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.data |
0x03441000 |
826,756 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.tls |
0x0350b000 |
29 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.rodata |
0x0350c000 |
3,312 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.gfids |
0x0350d000 |
2,760 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
_RDATA |
0x0350e000 |
304 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.vmp0 |
0x0350f000 |
1,544,365 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.vmp1 |
0x03689000 |
23,040,016 bytes | 23,040,512 bytes | 7.98 (打包/加密) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
02CAE940B4CAF8B206EA294DC744A645 |
.reloc |
0x04c83000 |
1,456 bytes | 1,536 bytes | 4.57 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
43FD66A91A207B795F6EB491549A48DF |
.rsrc |
0x04c84000 |
71,048 bytes | 23,040 bytes | 7.46 (压缩) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
1E650E97F3141DC86FCBF0527782B8A0 |
熵分析警报
1 检测到高熵(≥7.5)的节 - 可能存在打包/加密
1 检测到较高熵(≥6.5)的节 - 可能存在压缩
资源分析
▼| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_CURSOR | 22 | 48,040 字节 | |
| RT_ICON | 1 | 17,213 字节 | |
| RT_GROUP_CURSOR | 20 | 428 字节 | |
| RT_GROUP_ICON | 1 | 20 字节 | |
| RT_VERSION | 1 | 852 字节 | |
| RT_MANIFEST | 1 | 2,120 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
No valid SignedData structure was found.
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
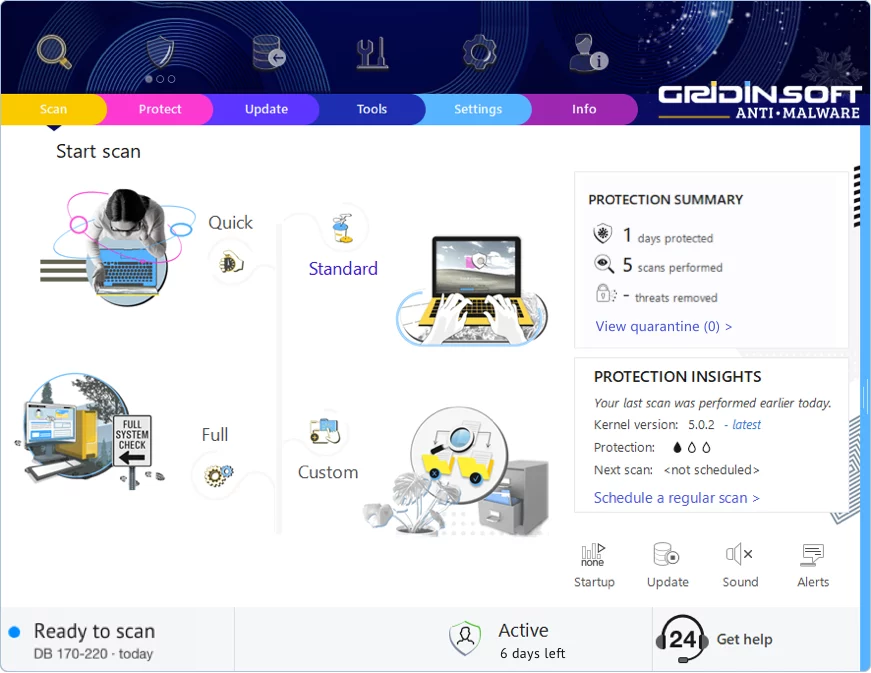
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
发表评论
Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!