Hyperevade.dll Trojan Agent 分析
技术分析
| 文件名 | hyperevade.dll |
| 文件类型 |
PE32+ executable (DLL) (native) x86-64, for MS Windows
|
| 扫描器版本 | 1.0.259.174 |
| 数据库版本 | 2026-11-07 13:07:03 UTC |
Trojan.Win64.Agent.sa
恶意软件家族: Agent
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
1c673b3ab27f3366c1555c4d1a82ffd0
|
|
| SHA1 |
1a1e55bab7fd1e1d3f6e5eed844c56dd662b84da
|
|
| SHA256 |
363dcd84d733864f1c9bafe87d6c59438b844905426fedd7a39c70d2b30cee52
|
|
| SHA512 |
97fb813c4da7ff70d5f0acdd92fb73a2ef9216a04e8fa71f4edbdf54174add35e886014c6156683f3c1e0b080026ea54d27dd30f4d404833290ace916668bceb
|
PE 分析
基本信息
▼| 映像基址 | 0x180000000 |
| 入口点 | 0x180000000 |
| 编译时间 | 2026-10-28 14:52:35 |
| 校验和 | 0x000108d9 (实际: 0x000108d9) |
| 操作系统版本 | 10.0 |
| PEiD 签名 |
PE32+ executable (DLL) (native) x86-64, for MS Windows
|
| PDB 路径 | F:\artifact\HypervisorSource\build\bin\release\hyperevade.pdb |
| 数字签名 | Chain verification from CN=WDKTestCert artifact\,134347428109672428 (serial:55084863641068576646836097696239581317, sha1:d03c0c7e704904c4ec780d545e7e61add6f9a4cf) failed: The X.509 certificate provided is self-signed - "Common Name: WDKTestCert artifact,134347428109672428" |
| 导入 | 0 |
| 导出 | 10 函数 |
| 资源 | 0 资源 |
| 节 | 6 节 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
512 bytes | 512 bytes | 4.58 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
A24E3692F52A73FCEA7600CA6C72C58D |
.rdata |
0x00002000 |
880 bytes | 1,024 bytes | 2.45 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_READ
|
C415D18A40C572AD3303DF16DDC0E792 |
.data |
0x00003000 |
184 bytes | 512 bytes | 0.14 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
15F524468A4517E767CB77A94E7CF821 |
.pdata |
0x00004000 |
36 bytes | 512 bytes | 0.33 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_READ
|
B5F562C431F3A09D669EE9B73B28B44E |
.edata |
0x00005000 |
436 bytes | 512 bytes | 4.39 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
7CAFD03E7DFCD902BE1CFC7DCF7DE1C3 |
.reloc |
0x00006000 |
36 bytes | 512 bytes | 0.47 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
8A8F15DC36224009DE4CDD5B8AE59318 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
Chain verification from CN=WDKTestCert artifact\,134347428109672428 (serial:55084863641068576646836097696239581317, sha1:d03c0c7e704904c4ec780d545e7e61add6f9a4cf) failed: The X.509 certificate provided is self-signed - "Common Name: WDKTestCert artifact,134347428109672428"
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
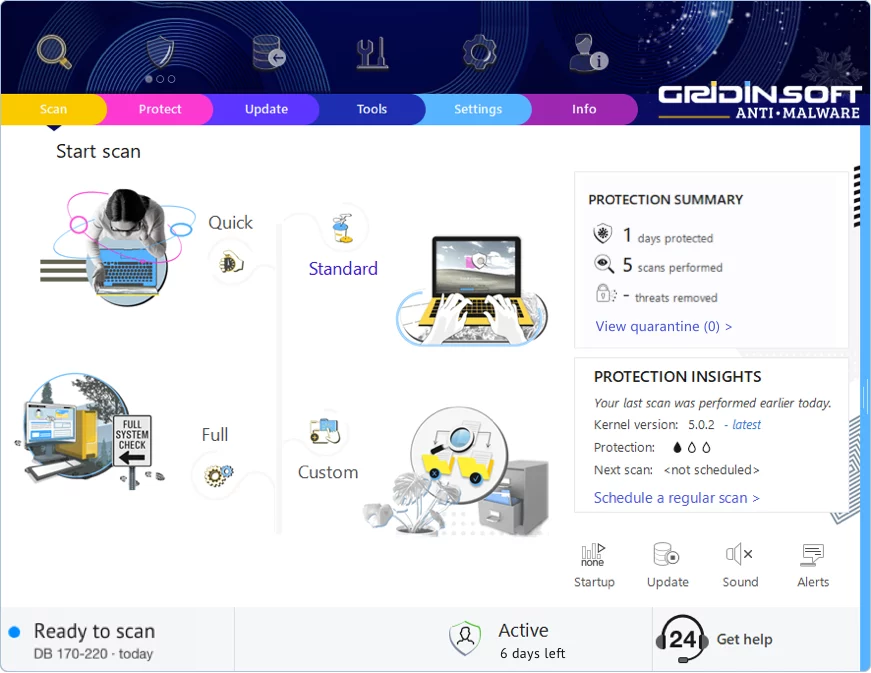
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
发表评论
Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!