Steam_api64.dll Trojan Agent 分析
技术分析
| 文件名 | steam_api64.dll |
| 文件类型 |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| 扫描器版本 | 1.0.257.174 |
| 数据库版本 | 2026-10-16 11:07:03 UTC |
Trojan.Win64.Agent.cl
恶意软件家族: Agent
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
74d0b1a18535a5cc4617e3c71e59a0f3
|
|
| SHA1 |
873720165270856357d862c9c03e73554d86bdf9
|
|
| SHA256 |
48999730488636e9379012256a7bd4d40867bf2473442377464b2c5ecb01ed2f
|
|
| SHA512 |
7bbba202e6349fcc3d9a91c1d65ed88853b54c195c9ac3616db261a977a9611d9eda977cc1611dd76c9e23bcec82467d968210c92d8ba1dee049467308e70141
|
|
| ImpHash |
59a177e2eaeb433c79fbaf15e2da0d4f
|
PE 分析
基本信息
▼| 映像基址 | 0x180000000 |
| 入口点 | 0x1800967c0 |
| 编译时间 | 2024-12-06 07:57:16 |
| 校验和 | 0x00000000 (实际: 0x001c7d11) |
| 操作系统版本 | 6.0 |
| PEiD 签名 |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| 数字签名 | No valid SignedData structure was found. |
| 导入 |
7 库
XINPUT1_4, SHLWAPI, WS2_32, KERNEL32, USER32, ADVAPI32, msvcrt |
| 导出 | 1256 函数 |
| 资源 | 0 资源 |
| 节 | 5 节 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
696,772 bytes | 696,832 bytes | 6.52 (压缩) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
1C04D2586BD3F32423E0B9FA25012969 |
.rdata |
0x000ac000 |
341,054 bytes | 341,504 bytes | 5.67 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
47077AFA170D4EBDBEBDA500E065ADDC |
.data |
0x00100000 |
779,320 bytes | 757,248 bytes | 7.63 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
B55945672CE1668F9268EFC2A7A39F1E |
.pdata |
0x001bf000 |
21,540 bytes | 22,016 bytes | 5.76 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
21BBBF8E4181CF9BA74865557D14D466 |
.reloc |
0x001c5000 |
14,864 bytes | 15,360 bytes | 5.42 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
159C116733E980C4ACE5AFD3F8C9A509 |
熵分析警报
1 检测到高熵(≥7.5)的节 - 可能存在打包/加密
1 检测到较高熵(≥6.5)的节 - 可能存在压缩
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
No valid SignedData structure was found.
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
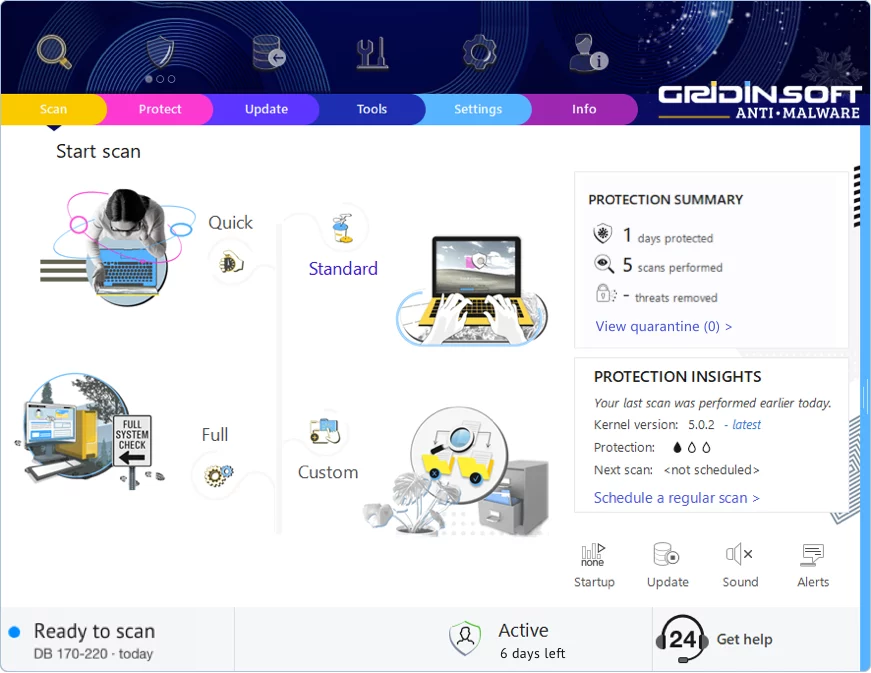
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
发表评论
Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!