Divine1001a.exe Trojan Heuristic 分析
技术分析
| 文件名 | Divine1001a.exe |
| 文件类型 |
PE32+ executable (console) x86-64, for MS Windows
|
| 扫描器版本 | 1.0.257.174 |
| 数据库版本 | 2026-10-11 19:07:03 UTC |
Trojan.Heur!.02212023
恶意软件家族: Heuristic
启发式检测使用行为分析和模式识别来识别潜在威胁,无需特定签名。这种主动方法检测可能表明恶意软件存在的可疑代码行为。当合法软件表现出类似行为模式时,检测可能偶尔产生误报。
N/A
检测率
14,784,000
文件大小(字节)
2026-10-11
分析日期
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
86fb094f135e04589fadb228b836cd8c
|
|
| SHA1 |
b979943cb41fc86588a649cfc18733a5fdeb49a8
|
|
| SHA256 |
4b91d4dedf0109e5a7488e8eede45bbda135be1305182b721a499d7b9c895970
|
|
| SHA512 |
377c643e7c6a35a0b09873f8efcc1dcbf31c65086171a414822f5a1c84d4cdbd5cd75052f05c8cb5289fb6be50ab7d6cbffe244ce6c9d45cae8017be5957b6f3
|
|
| ImpHash |
42ce2fd8683dc4bcf4e087cafd685515
|
PE 分析
基本信息
▼| 映像基址 | 0x140000000 |
| 入口点 | 0x1411e4652 |
| 编译时间 | 2026-07-08 12:42:13 |
| 校验和 | 0x00000000 (实际: 0x00e1e991) |
| 操作系统版本 | 6.0 |
| PEiD 签名 |
PE32+ executable (console) x86-64, for MS Windows
|
| 数字签名 | No valid SignedData structure was found. |
| 导入 | 24 库 |
| 导出 | 0 函数 |
| 资源 | 1 资源 |
| 节 | 9 节 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
560,545 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x0008a000 |
208,688 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.data |
0x000bd000 |
1,911,952 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.pdata |
0x00290000 |
23,856 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.(Fy |
0x00296000 |
8,090,072 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.M1S |
0x00a4e000 |
440 bytes | 512 bytes | 1.59 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
466FD1B097B5872709B12798036F9332 |
.l1u |
0x00a4f000 |
14,781,092 bytes | 14,781,440 bytes | 7.85 (打包/加密) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
20D6D4EEF8CEEF8EAF6C571533C4A652 |
.rsrc |
0x01868000 |
480 bytes | 512 bytes | 4.77 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
A5C8CAB3B137AEA65959C125C59340BE |
.reloc |
0x01869000 |
272 bytes | 512 bytes | 2.69 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
3D3302C9ECEB1812D474D7F2E0769DDB |
熵分析警报
1 检测到高熵(≥7.5)的节 - 可能存在打包/加密
资源分析
▼
资源总数: 1
(392 字节)
| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_MANIFEST | 1 | 392 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
No valid SignedData structure was found.
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
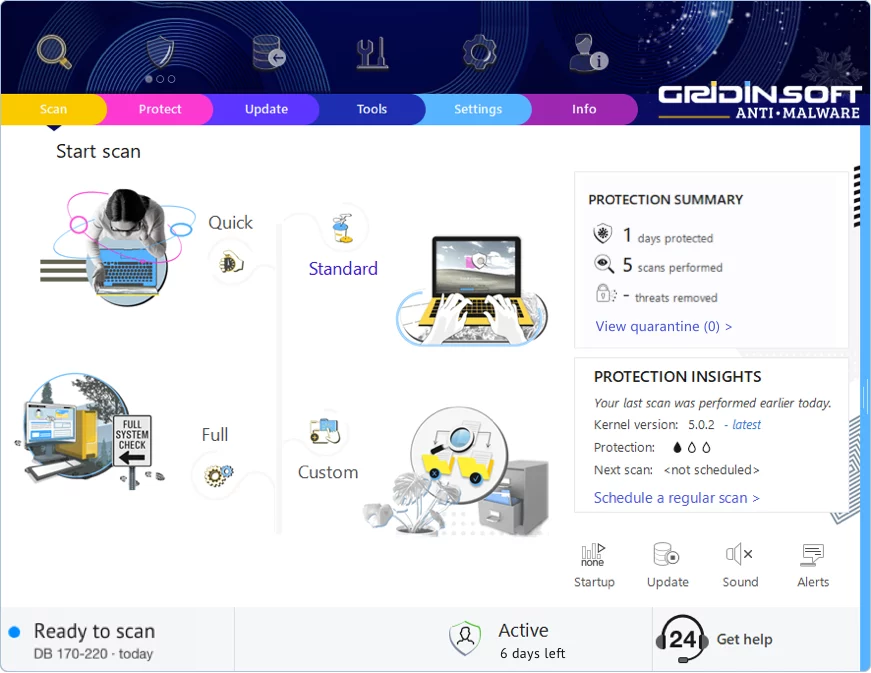
3
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
重要提示:开始之前
快速提示:扫描前断开互联网。某些恶意软件会联系服务器获取指令或在感知到问题时下载额外组件。如果感染严重,请先启动到安全模式 — 这会限制可运行的程序,使清理更容易。
发表评论
Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!