NBA2K27_Trainer.exe Pack Gen 分析
技术分析
| 文件名 | NBA2K27_Trainer.exe |
| 文件类型 |
PE32+ executable (GUI) x86-64, for MS Windows
|
| 扫描器版本 | 1.0.258.174 |
| 数据库版本 | 2026-10-24 07:07:04 UTC |
Pack.Win64.Gen.bot!ep-44913
恶意软件家族: Gen
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
ac28b3240503a38dbe0619dcb67c4f65
|
|
| SHA1 |
9b0726bbd79a1a50e3d13c193393d9d58cf4cab1
|
|
| SHA256 |
506d3c880875313644b1036ab94a843a4ce2665557377d0865a6587db486d688
|
|
| SHA512 |
4ce571509b1166c487718c6ca4b36fdb12b4470e640a05c6d437ae90167a54951e8b23d537cd2787297f47a4e73f81d320c4e8686e4e5173d2caf8c163e2d9b3
|
|
| ImpHash |
6de9b023034bf0240bcda852a3618adf
|
PE 分析
基本信息
▼| 映像基址 | 0x140000000 |
| 入口点 | 0x1407d44d4 |
| 编译时间 | 2021-04-04 22:55:46 |
| 校验和 | 0x00c9943b (实际: 0x00c9943b) |
| 操作系统版本 | 6.0 |
| PEiD 签名 |
PE32+ executable (GUI) x86-64, for MS Windows
|
| 数字签名 | Chain verification from CN=Battery, O=SpringLine Pulse Software GmbH, OU=Client Software, L=Lisbon, C=PT (serial:169314722209533097568765715741200060084, sha1:a3aea3ad9702d4ed66def625281b276fd68a74f5) failed: The X.509 certificate provided is self-signed - "Common Name: Battery, Organization: SpringLine Pulse Software GmbH, Organizational Unit: Client Software, Locality: Lisbon, Country: PT" |
| 导入 |
4 库
KERNEL32, USER32, SHELL32, GDI32 |
| 导出 | 0 函数 |
| 资源 | 2 资源 |
| 节 | 7 节 |
版本信息
▼| FileDescription | Synchronizes battery between applications on the same PC |
| ProductVersion | 4.18.27 |
| SpecialBuild | Update |
| CompanyName | SpringLine Pulse Software GmbH |
| ProductName | Battery |
| FileVersion | 4.18.27.0 |
| Translation | 0x0419 0x04b0 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
329,811 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x00052000 |
17,676 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.data |
0x00057000 |
39,392 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.49o |
0x00061000 |
7,778,952 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.bx^ |
0x007cd000 |
120 bytes | 512 bytes | 0.31 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
F3C1F593AB97809750F65E08BC76EB0A |
.rhh |
0x007ce000 |
13,151,476 bytes | 13,151,744 bytes | 7.81 (打包/加密) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
5A496BB937101E42458ABEE1798E4AD3 |
.rsrc |
0x01459000 |
3,163 bytes | 3,584 bytes | 4.84 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
75CAE0026FECC1A1C481D56DB78C1631 |
熵分析警报
1 检测到高熵(≥7.5)的节 - 可能存在打包/加密
资源分析
▼| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_VERSION | 1 | 672 字节 | |
| RT_MANIFEST | 1 | 2,331 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
Chain verification from CN=Battery, O=SpringLine Pulse Software GmbH, OU=Client Software, L=Lisbon, C=PT (serial:169314722209533097568765715741200060084, sha1:a3aea3ad9702d4ed66def625281b276fd68a74f5) failed: The X.509 certificate provided is self-signed - "Common Name: Battery, Organization: SpringLine Pulse Software GmbH, Organizational Unit: Client Software, Locality: Lisbon, Country: PT"
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
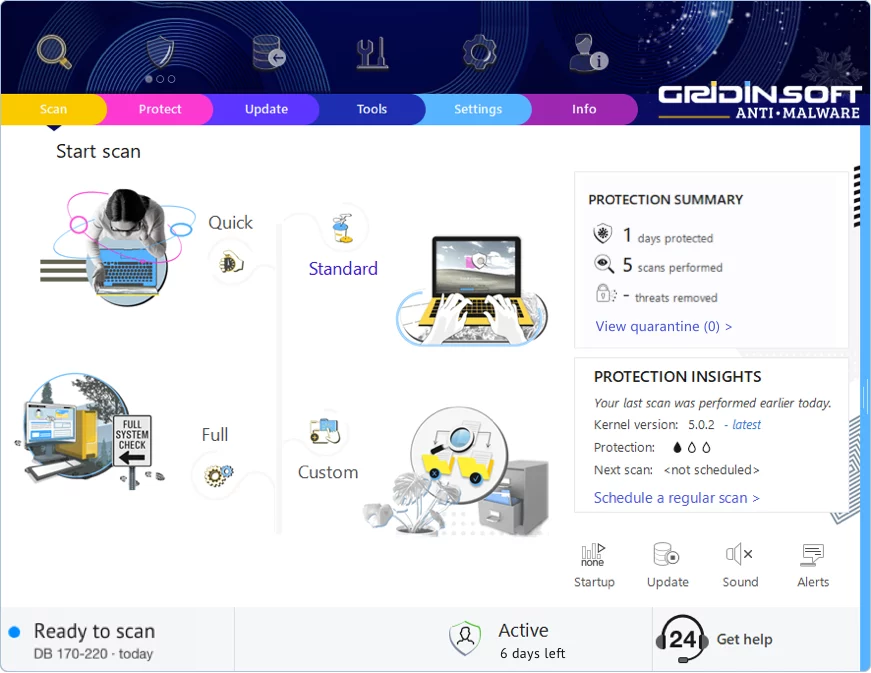
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
发表评论
Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!