GTA V Save Editor - Installer.exe Malware Generic 分析
技术分析
| 文件名 | GTA V Save Editor - Installer.exe |
| 文件类型 |
PE32 executable (GUI) Intel 80386 Mono/.Net assembly, for MS Windows
|
| 扫描器版本 | 1.0.258.174 |
| 数据库版本 | 2026-11-01 01:07:02 UTC |
Malware.Win32.Generic.cld
恶意软件家族: Generic
此检测名称识别显示类似特洛伊木马行为模式的可疑文件。代表伪装成良性程序的恶意软件,同时在受感染系统上执行未授权活动。
N/A
检测率
34,161,664
文件大小(字节)
2026-11-01
分析日期
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
c439b3e7e94942d98aa6ce60f38cb0eb
|
|
| SHA1 |
84342ced50191a89d4d6e350fb3d53120b19f7db
|
|
| SHA256 |
63dfbadcd31818a9f1e388b48710ebebec03ea801feef7c5a850fb6a73672d29
|
|
| SHA512 |
1d6d233b9f3a0940729fb273c995013f38dae43c6bdfcc0b712327378654ee7fe53a6c95000853a8beb9e5c1f86fc245436f1bb8ea95bacf08bd6d84f4246344
|
|
| ImpHash |
f34d5f2d4577ed6d9ceec516c1f5a744
|
PE 分析
基本信息
▼| 图标 |
哈希: 781fc359136ef120a7d6f7874088d175
模糊: 3777e0f0de24e75dda4bcb33a026fb08 dHash: b3b2f6fc6968b230 |
| 映像基址 | 0x00400000 |
| 入口点 | 0x02487a16 |
| 编译时间 | 2025-12-29 05:08:49 |
| 校验和 | 0x00000000 (实际: 0x020a421f) |
| 操作系统版本 | 4.0 |
| PEiD 签名 |
PE32 executable (GUI) Intel 80386 Mono/.Net assembly, for MS Windows
|
| PDB 路径 | C:\Users\XB36Hazard\Documents\Visual Studio 2019\Projects\GTAV_Prerequisite\GTAVSaveEditor_Prerequisite\obj\Release\GTA V Save Editor - Installer.pdb |
| 数字签名 | No valid SignedData structure was found. |
| 导入 |
1 库
mscoree |
| 导出 | 0 函数 |
| 资源 | 4 资源 |
| 节 | 3 节 |
版本信息
▼| Translation | 0x0000 0x04b0 |
| Comments | Installs GTA V Save Editor prerequisite files |
| CompanyName | XB36Hazard |
| FileDescription | GTA V Save Editor - Installer |
| FileVersion | 5.9.0.0 |
| InternalName | GTA V Save Editor - Installer.exe |
| LegalCopyright | Copyright © XB36Hazard 2025 |
| LegalTrademarks | XB36Hazard |
| OriginalFilename | GTA V Save Editor - Installer.exe |
| ProductName | GTA V Save Editor - Installer |
| ProductVersion | 5.9.0.0 |
| Assembly Version | 5.9.0.0 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00002000 |
34,101,788 bytes | 34,102,272 bytes | 8.00 (打包/加密) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
8B629F556ADD42064028F3489E8791BE |
.reloc |
0x02088000 |
12 bytes | 512 bytes | 0.12 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
81B4A91D1E2B69CFE2F195BF4217AEE9 |
.rsrc |
0x0208a000 |
58,016 bytes | 58,368 bytes | 7.93 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
AF84DF5B420C6603C3E2356A2B89066C |
熵分析警报
2 检测到高熵(≥7.5)的节 - 可能存在打包/加密
资源分析
▼
资源总数: 4
(57,709 字节)
| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_ICON | 1 | 53,177 字节 | |
| RT_GROUP_ICON | 1 | 20 字节 | |
| RT_VERSION | 1 | 1,104 字节 | |
| RT_MANIFEST | 1 | 3,408 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
No valid SignedData structure was found.
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
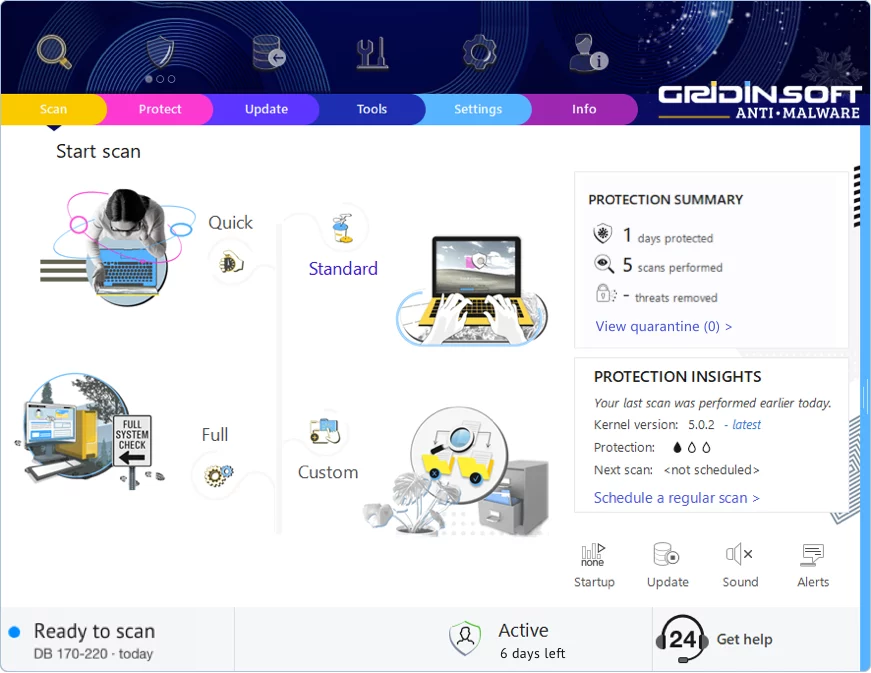
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
重要提示:开始之前
快速提示:扫描前断开互联网。某些恶意软件会联系服务器获取指令或在感知到问题时下载额外组件。如果感染严重,请先启动到安全模式 — 这会限制可运行的程序,使清理更容易。
发表评论
Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!