Bad_apple.exe Malware Generic 分析
技术分析
| 文件名 | bad_apple.exe |
| 文件类型 |
PE32+ executable (GUI) x86-64, for MS Windows
|
| 扫描器版本 | 1.0.254.174 |
| 数据库版本 | 2026-09-16 20:01:06 UTC |
Malware.Win64.Generic.cld
恶意软件家族: Generic
此检测名称识别显示类似特洛伊木马行为模式的可疑文件。代表伪装成良性程序的恶意软件,同时在受感染系统上执行未授权活动。
N/A
检测率
5,062,656
文件大小(字节)
2026-09-16
分析日期
扫描另一个文件
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
6a022e937a774f6da038da4634b0fc40
|
|
| SHA1 |
f204d69f3a78629a85f10bd7d2768b6fc3cbd7db
|
|
| SHA256 |
6927cb7245652a3b66f1a4517189c7cd08056875e09e267a29fe13f1d3bd4d1d
|
|
| SHA512 |
752643d0bc50dd82d7cb82dd8e7acea72859a1f57eff9635fcac0950e73bc2fda1228e8e1405a6cc92ea364f8026e24f4fb88d55f5e92bfe82214dffbe76ca4d
|
|
| ImpHash |
30f731cca9cc3ab87b86f180728ab4b5
|
PE 分析
基本信息
▼| 图标 |
哈希: da87120a550b8ff7b36f8b69c6343ec1
模糊: 5dea1b09f6acc48bcdf918ba0ef2339a dHash: 10d0c8f898b8b8e0 |
| 映像基址 | 0x140000000 |
| 入口点 | 0x14006e080 |
| 编译时间 | 2023-07-31 12:08:33 |
| 校验和 | 0x00000000 (实际: 0x004d48fc) |
| 操作系统版本 | 6.0 |
| PEiD 签名 |
PE32+ executable (GUI) x86-64, for MS Windows
|
| 数字签名 | No valid SignedData structure was found. |
| 导入 | 14 库 |
| 导出 | 0 函数 |
| 资源 | 8 资源 |
| 节 | 6 节 |
版本信息
▼| FileVersion | 0.1.0 |
| FileDescription | badapple |
| CompanyName | https://github.com/mon |
| ProductVersion | 0.1.0 |
| Translation | 0x0000 0x04b0 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
461,583 bytes | 461,824 bytes | 6.36 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
B9EC0D2967C7901CA8040E079406140F |
.rdata |
0x00072000 |
4,493,294 bytes | 4,493,312 bytes | 7.85 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
ED23791DDD9D31E4A720C385B1451B76 |
.data |
0x004bb000 |
525,224 bytes | 512 bytes | 1.62 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
20915ADF683C7322891EFBDF7062B732 |
.pdata |
0x0053c000 |
13,560 bytes | 13,824 bytes | 5.69 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
C3F754145DB1DC42FCAA239C2CFACE50 |
.rsrc |
0x00540000 |
87,776 bytes | 88,064 bytes | 7.64 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
7785BDE51BEF6668AE3F113B01620A93 |
.reloc |
0x00556000 |
3,720 bytes | 4,096 bytes | 5.25 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
0569B1A2B5386226D4D9D554B986C5A0 |
熵分析警报
2 检测到高熵(≥7.5)的节 - 可能存在打包/加密
资源分析
▼
资源总数: 8
(87,263 字节)
| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_ICON | 5 | 86,397 字节 | |
| RT_GROUP_ICON | 1 | 76 字节 | |
| RT_VERSION | 1 | 452 字节 | |
| RT_MANIFEST | 1 | 338 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
No valid SignedData structure was found.
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
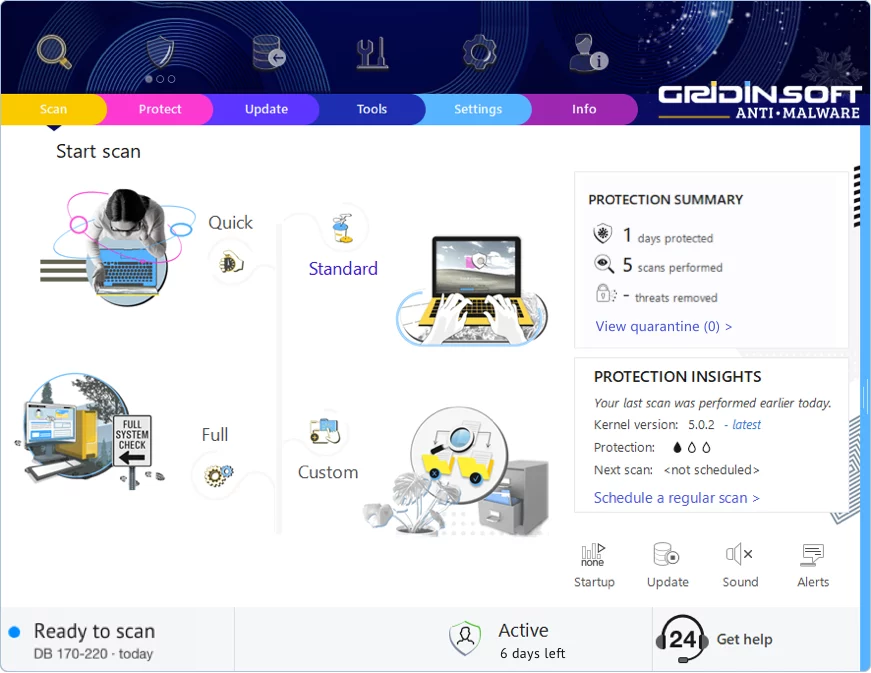
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
重要提示:开始之前
快速提示:扫描前断开互联网。某些恶意软件会联系服务器获取指令或在感知到问题时下载额外组件。如果感染严重,请先启动到安全模式 — 这会限制可运行的程序,使清理更容易。
发表评论

Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!