Setup.exe Trojan Wacatac 分析
技术分析
| 文件名 | setup.exe |
| 文件类型 |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| 扫描器版本 | 1.0.255.174 |
| 数据库版本 | 2026-10-02 08:07:03 UTC |
Trojan.Win32.Wacatac.cl
恶意软件家族: Wacatac
Wacatac恶意软件展示多种恶意能力,包括数据盗窃、系统妥协和次要载荷部署。可以下载包括勒索软件在内的额外恶意软件组件以扩展攻击影响。
N/A
检测率
6,415,903
文件大小(字节)
2026-10-02
分析日期
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
090fdacbe63e6d7e7d893f4c409fa419
|
|
| SHA1 |
775812fef69cca5b40f9caa80877a77f5be1578d
|
|
| SHA256 |
71123d067740642f124ce468f76a500dbcd8d35ebc09f387f0e05840b275bf91
|
|
| SHA512 |
c7fd94d257f865671ca94f63f55242bcd03e0b25c08142f3eeb29477fc4579060b8c8291b67c2113ed5e1a4a2055d41425e85c1ce2a4e01d6a6fd2a43da05f37
|
|
| ImpHash |
483f0c4259a9148c34961abbda6146c1
|
PE 分析
基本信息
▼| 图标 |
哈希: 30adcb5c0b2e3c35eaec2c110733c9f8
模糊: c98f96d6ffe5af8d4eb0870c1dc20826 dHash: 92e0b496a6cada72 |
| 映像基址 | 0x00400000 |
| 入口点 | 0x00416478 |
| 编译时间 | 2012-10-02 05:04:04 |
| 校验和 | 0x00000000 (实际: 0x00622a01) |
| 操作系统版本 | 5.0 |
| PEiD 签名 |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| 数字签名 | No valid SignedData structure was found. |
| 导入 |
5 库
oleaut32, advapi32, user32, kernel32, comctl32 |
| 导出 | 0 函数 |
| 资源 | 17 资源 |
| 节 | 8 节 |
版本信息
▼| Comments | This installation was built with Inno Setup. |
| CompanyName | |
| FileDescription | Mortal Kombat 1 Setup |
| FileVersion | |
| LegalCopyright | FitGirl |
| ProductName | Mortal Kombat 1 |
| ProductVersion | |
| Translation | 0x0000 0x04b0 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
82,936 bytes | 82,944 bytes | 6.48 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
345DB2B6911ADDC85B53F32245F969A0 |
.itext |
0x00016000 |
3,048 bytes | 3,072 bytes | 6.02 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
2E74D968CAEDEB2D71B9505530D43907 |
.data |
0x00017000 |
3,484 bytes | 3,584 bytes | 2.67 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D5B22EFF9E08EDAA95F493C1A71158C0 |
.bss |
0x00018000 |
22,352 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.idata |
0x0001e000 |
3,998 bytes | 4,096 bytes | 4.97 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
B47EACA4C149EE829DE76A342B5560D5 |
.tls |
0x0001f000 |
8 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x00020000 |
24 bytes | 512 bytes | 0.19 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
3746F5876803F8F30DB5BB2DEB8772AE |
.rsrc |
0x00021000 |
45,568 bytes | 45,568 bytes | 4.16 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
4E1A7BF33273ACA868A7DE3349FA0652 |
资源分析
▼
资源总数: 17
(44,490 字节)
| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_ICON | 4 | 4,640 字节 | |
| RT_STRING | 6 | 3,200 字节 | |
| RT_RCDATA | 4 | 34,004 字节 | |
| RT_GROUP_ICON | 1 | 62 字节 | |
| RT_VERSION | 1 | 1,208 字节 | |
| RT_MANIFEST | 1 | 1,376 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
No valid SignedData structure was found.
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
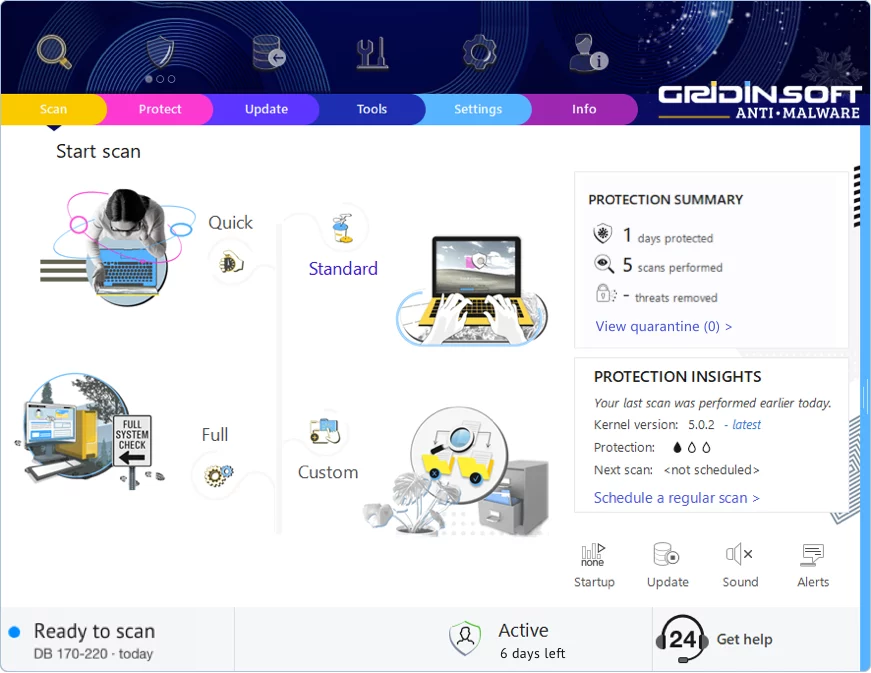
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
重要提示:开始之前
快速提示:扫描前断开互联网。某些恶意软件会联系服务器获取指令或在感知到问题时下载额外组件。如果感染严重,请先启动到安全模式 — 这会限制可运行的程序,使清理更容易。
发表评论

Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!