89514d80ee5134e867e90052275abdd3e78cd50bf3c593784c73ef3f95cb94b7 Trojan Amadey 分析
技术分析
| 文件名 | 89514d80ee5134e867e90052275abdd3e78cd50bf3c593784c73ef3f95cb94b7 |
| 文件类型 |
PE32 executable (console) Intel 80386, for MS Windows
|
| 扫描器版本 | 1.0.140.174 |
| 数据库版本 | 2023-09-30 12:04:05 UTC |
Trojan.Win32.Amadey.bot
恶意软件家族: Amadey
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
9f49123510046b22057757564152923e
|
|
| SHA1 |
ee42364ed3921df79c0644770cf1d9b1f3c81111
|
|
| SHA256 |
89514d80ee5134e867e90052275abdd3e78cd50bf3c593784c73ef3f95cb94b7
|
|
| SHA512 |
57b42530327b9e14038bec81a8c14361ff6c73910e6d0d65ff6a829c789e5cb2a67051169b894e33e1788ffb8f85f09e8e9c824b9182b8facd91194bdd355c15
|
|
| ImpHash |
96baacc90461fcd4b5d9fcc50047c098
|
PE 分析
基本信息
▼| 映像基址 | 0x00400000 |
| 入口点 | 0x00409d63 |
| 编译时间 | 2023-09-30 08:32:39 |
| 校验和 | 0x00000000 (实际: 0x0004a6ee) |
| 操作系统版本 | 6.0 |
| PEiD 签名 |
PE32 executable (console) Intel 80386, for MS Windows
|
| 数字签名 | The PE file does not contain a certificate table. |
| 导入 |
2 库
ADVAPI32, KERNEL32 |
| 导出 | 1 函数 |
| 资源 | 0 资源 |
| 节 | 4 节 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
153,412 bytes | 153,600 bytes | 6.76 (压缩) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
FF699F056DADB8DDF9451705744E59D4 |
.rdata |
0x00027000 |
55,178 bytes | 55,296 bytes | 5.56 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
014BDE9285442671F00BF79D33642C55 |
.data |
0x00035000 |
38,452 bytes | 34,816 bytes | 7.62 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
83AABF1F6B0786660B9E7CAD945AEB7A |
.reloc |
0x0003f000 |
6,952 bytes | 7,168 bytes | 6.47 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
88EE7DA3A3BB459A450CDFCEB9A34503 |
熵分析警报
1 检测到高熵(≥7.5)的节 - 可能存在打包/加密
1 检测到较高熵(≥6.5)的节 - 可能存在压缩
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
The PE file does not contain a certificate table.
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
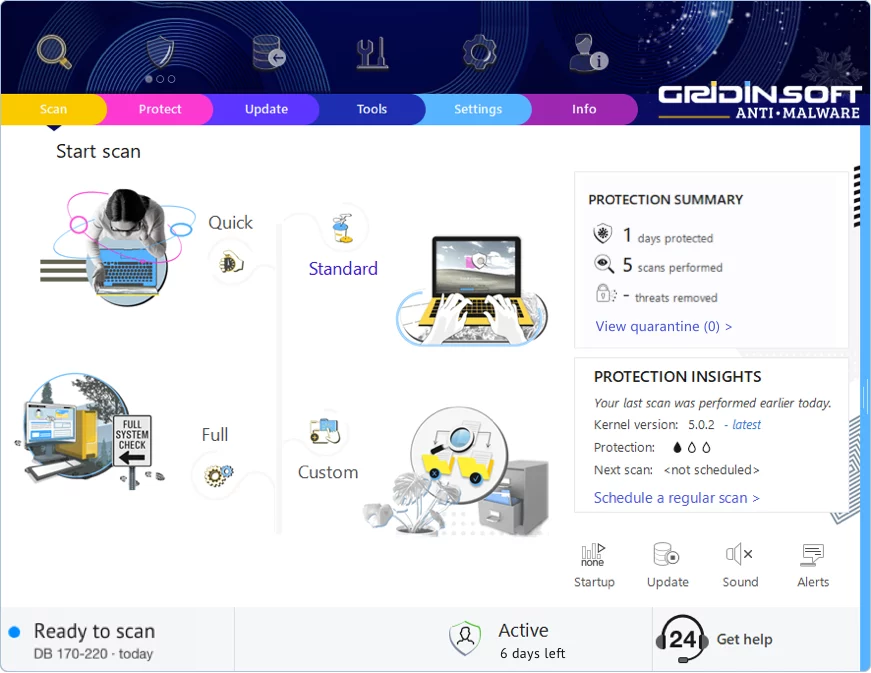
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
发表评论

Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!