CDRevive-Launcher.exe Risk Gen 分析
技术分析
| 文件名 | CDRevive-Launcher.exe |
| 文件类型 |
PE32+ executable (GUI) x86-64, for MS Windows
|
| 扫描器版本 | 1.0.258.174 |
| 数据库版本 | 2026-10-23 00:07:04 UTC |
Risk.Win64.Gen.bot
恶意软件家族: Gen
这是一个通用检测标识符,用于显示特洛伊木马特征的文件。表示伪装成合法软件的恶意软件,同时包含旨在妥协系统安全或窃取信息的恶意代码。
N/A
检测率
29,995,361
文件大小(字节)
2026-10-23
分析日期
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
df9a599596c63f92e69322124ab7cf7b
|
|
| SHA1 |
86b9ad2f848c031798f243cb8fe8f325ca10dcd1
|
|
| SHA256 |
8a47358d54da5ba53c1368577cde581b2910eb776ea872cb4a5211a200c251cd
|
|
| SHA512 |
a494eeda9f56d9f5f3ee235a85570bf2d923026738866498bc4a5da33f7efd9671e9da8bac735a0f560145910be7f1a4979d15f19b67d3799e7b51d8c7c047c3
|
|
| ImpHash |
72c4e339b7af8ab1ed2eb3821c98713a
|
PE 分析
基本信息
▼| 图标 |
哈希: 99f8909119f22355b3423d4cad169539
模糊: c5a2ab820da81f9db77abd76bbd9764e dHash: c6c2ccc4f4e0e0f8 |
| 映像基址 | 0x140000000 |
| 入口点 | 0x14000ce20 |
| 编译时间 | 2026-10-16 14:58:59 |
| 校验和 | 0x01c9b6bd (实际: 0x01c9b6bd) |
| 操作系统版本 | 6.0 |
| PEiD 签名 |
PE32+ executable (GUI) x86-64, for MS Windows
|
| 数字签名 | No valid SignedData structure was found. |
| 导入 |
5 库
USER32, COMCTL32, KERNEL32, ADVAPI32, GDI32 |
| 导出 | 0 函数 |
| 资源 | 9 资源 |
| 节 | 6 节 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
171,888 bytes | 172,032 bytes | 6.49 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
B8C3814C5FB0B18492AD4EC2FFE0830A |
.rdata |
0x0002b000 |
76,328 bytes | 76,800 bytes | 5.75 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
33990E7CD718DD8D3E03FE5109EE4741 |
.data |
0x0003e000 |
21,496 bytes | 3,584 bytes | 1.84 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
DBA0CAEECAB624A0CCC0D577241601D1 |
.pdata |
0x00044000 |
8,760 bytes | 9,216 bytes | 5.26 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
9CD1EAC931545F28AB09329F8BFCE843 |
.rsrc |
0x00047000 |
62,492 bytes | 62,976 bytes | 7.55 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
455788C285FCFDCB4008BC77E762818A |
.reloc |
0x00057000 |
1,892 bytes | 2,048 bytes | 5.28 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
816C68EEB419EE2C08656C31C06A0FFF |
熵分析警报
1 检测到高熵(≥7.5)的节 - 可能存在打包/加密
资源分析
▼
资源总数: 9
(61,969 字节)
| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_ICON | 7 | 60,572 字节 | |
| RT_GROUP_ICON | 1 | 104 字节 | |
| RT_MANIFEST | 1 | 1,293 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
No valid SignedData structure was found.
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
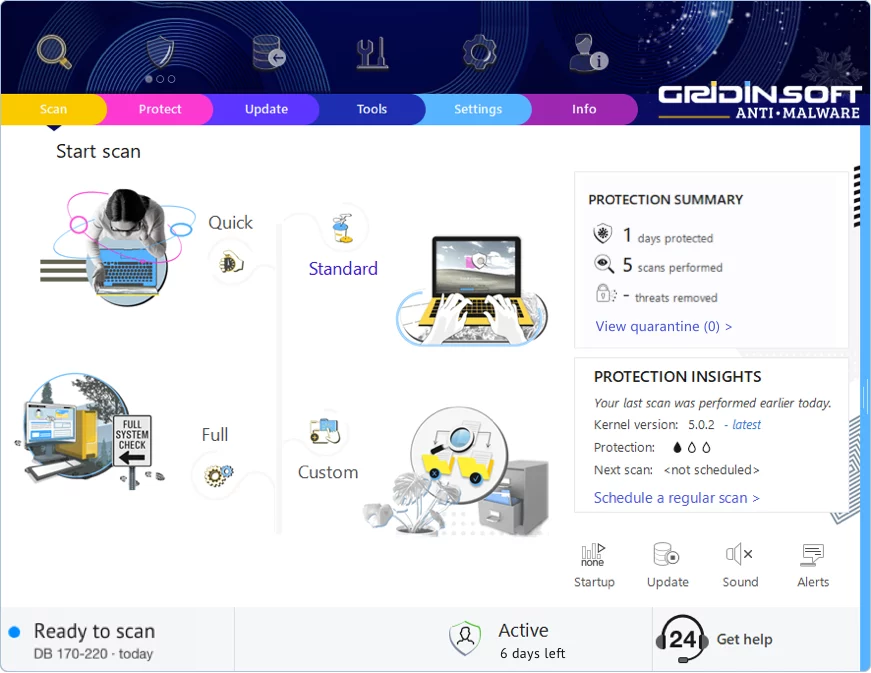
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
重要提示:开始之前
快速提示:扫描前断开互联网。某些恶意软件会联系服务器获取指令或在感知到问题时下载额外组件。如果感染严重,请先启动到安全模式 — 这会限制可运行的程序,使清理更容易。
发表评论
Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!