Dino_ModHub.exe Adware InstallCore 分析
技术分析
| 文件名 | Dino_ModHub.exe |
| 文件类型 |
PE32+ executable (GUI) x86-64, for MS Windows
|
| 扫描器版本 | 1.0.254.174 |
| 数据库版本 | 2026-09-12 15:00:19 UTC |
Adware.Win64.InstallCore.vl!c
恶意软件家族: InstallCore
扫描另一个文件
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
f1a907d55d09c6d9625f8627c08c4e38
|
|
| SHA1 |
6a02e210a918a20bb7b9da7554532d5d98655883
|
|
| SHA256 |
8cd04e3e694770b5bf7f23b2d3cd4e38273704c25564691d43c3f0adc5eec8ea
|
|
| SHA512 |
42ec68f701761b4f2ad237e81c42a47724b5d7e5d643635a9cca29647836a433eaee4de56a0defd9af963afbad2805b039d0b6a76dbc0dfc96d0d809ed78483f
|
|
| ImpHash |
8d1c5488fb4fa24804ac0e4471b85dce
|
PE 分析
基本信息
▼| 图标 |
哈希: 24b11ec19c3b8845354885b645f5f93b
模糊: 355e552e2e33f7961ca660bb81c413f5 dHash: 70e8c8f0d0ccf070 |
| 映像基址 | 0x140000000 |
| 入口点 | 0x140e42407 |
| 编译时间 | 2023-08-21 15:46:11 |
| 校验和 | 0x00b96f6a (实际: 0x00b96f6a) |
| 操作系统版本 | 6.0 |
| PEiD 签名 |
PE32+ executable (GUI) x86-64, for MS Windows
|
| 数字签名 | Chain verification from CN=Download Manager, O=ColdPark Street Software, OU=Development, L=Hong Kong, C=HK (serial:118877091099635828431620265494368363849, sha1:727120c6abe3c2fc8bc2f9370eb595ee1474724c) failed: The X.509 certificate provided is self-signed - "Common Name: Download Manager, Organization: ColdPark Street Software, Organizational Unit: Development, Locality: Hong Kong, Country: HK" |
| 导入 |
4 库
KERNEL32, USER32, SHELL32, GDI32 |
| 导出 | 0 函数 |
| 资源 | 9 资源 |
| 节 | 7 节 |
版本信息
▼| Comments | |
| LegalCopyright | (c) ColdPark Street Software. All rights reserved. |
| CompanyName | ColdPark Street Software |
| FileDescription | |
| FileVersion | 5.17.37.0 |
| ProductVersion | 5.17.37 |
| InternalName | DownloadManager |
| LegalTrademarks | ColdPark |
| OriginalFilename | DownloadManager.exe |
| ProductName | Download Manager |
| BuildID | 20260109141306 |
| Translation | 0x0409 0x04b0 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
330,371 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x00052000 |
43,606 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.data |
0x0005d000 |
40,272 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.:}A |
0x00067000 |
7,098,030 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.;7. |
0x0072c000 |
120 bytes | 512 bytes | 0.31 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
6AE89E43355F3F8FFCE8D0AB4583EE05 |
.o!q |
0x0072d000 |
12,008,272 bytes | 12,008,448 bytes | 7.82 (打包/加密) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
40B2C2580FEC77D871A7BFA50924BC2A |
.rsrc |
0x012a1000 |
103,616 bytes | 103,936 bytes | 7.80 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
B750879C78DD698E43BFE1E06737E761 |
熵分析警报
2 检测到高熵(≥7.5)的节 - 可能存在打包/加密
资源分析
▼| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_ICON | 6 | 99,669 字节 | |
| RT_GROUP_ICON | 1 | 90 字节 | |
| RT_VERSION | 1 | 948 字节 | |
| RT_MANIFEST | 1 | 2,344 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
Chain verification from CN=Download Manager, O=ColdPark Street Software, OU=Development, L=Hong Kong, C=HK (serial:118877091099635828431620265494368363849, sha1:727120c6abe3c2fc8bc2f9370eb595ee1474724c) failed: The X.509 certificate provided is self-signed - "Common Name: Download Manager, Organization: ColdPark Street Software, Organizational Unit: Development, Locality: Hong Kong, Country: HK"
建议: 验证文件来源并确保它来自可信的发布者.
Adware.Win64.InstallCore.vl!c 移除
Gridinsoft 能够识别并消除 Adware.Win64.InstallCore.vl!c,无需用户进一步干预。
下载反恶意软件移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
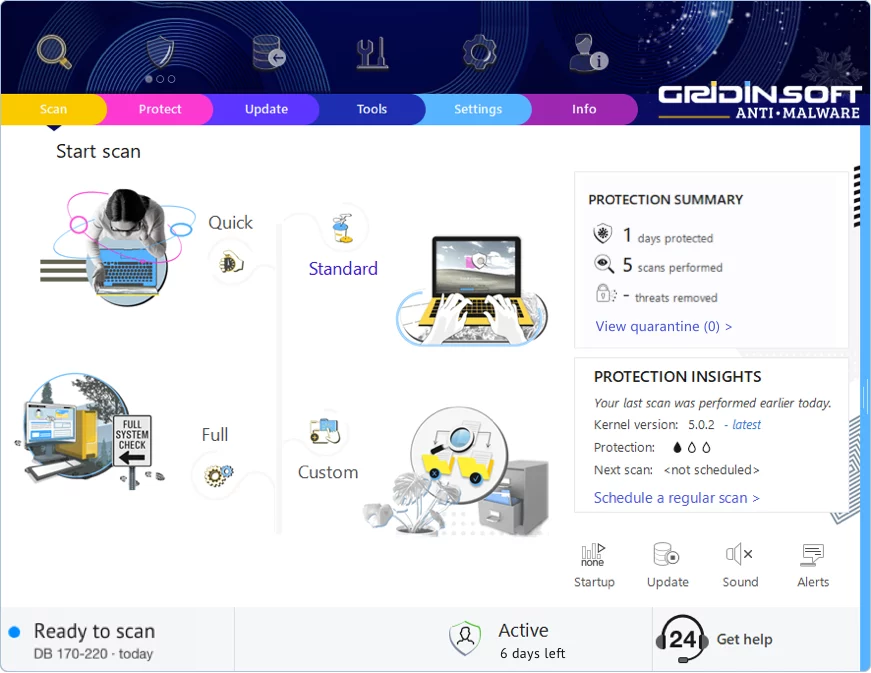
3
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
发表评论

Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!