Uploaded_file Trojan CobaltStrike 分析
技术分析
| 文件名 | uploaded_file |
| 扫描器版本 | 1.0.136.174 |
| 数据库版本 | 2023-09-09 08:01:35 UTC |
Trojan.Win32.CobaltStrike.bot
恶意软件家族: CobaltStrike
Cobalt Strike是一个渗透测试框架,部署Beacon代理进行系统控制。虽然为合法安全测试设计,但提供命令执行、键盘记录、文件传输、权限提升和横向移动能力。该工具在内存中操作以避免基于磁盘的检测,并支持多种通信协议。
N/A
检测率
1,279,488
文件大小(字节)
2023-09-09
分析日期
扫描另一个文件
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
05880b43e1aee93d96720a62f6a5ad90
|
|
| SHA1 |
af77d40c2cb3573c2b40473916c89bbb9a04365f
|
|
| SHA256 |
95ef7c5497d1bb19f2571bad529044f282399c90fdc27d8a77c5ff3aebcf5313
|
|
| SHA512 |
6b5b050a6bee7728183deffe3051f113fa31ffcc5394c683563dec8501ddeede3ae58dbe2c91c8e05a50a9a1115bce827e23d48aafdf6a7de3db797d4eba6a9b
|
|
| ImpHash |
c7269d59926fa4252270f407e4dab043
|
PE 分析
基本信息
▼| 映像基址 | 0x00400000 |
| 入口点 | 0x00454b00 |
| 编译时间 | 1970-01-01 00:00:00 |
| 校验和 | 0x00000000 (实际: 0x0014687e) |
| 操作系统版本 | 6.1 |
| PEiD 签名 | 未检测到签名 |
| 数字签名 | The PE file does not contain a certificate table. |
| 导入 |
1 库
kernel32 |
| 导出 | 0 函数 |
| 资源 | 0 资源 |
| 节 | 13 节 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
393,120 bytes | 393,216 bytes | 6.13 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
C9633655664D959129BAFA6E31D1F105 |
.rdata |
0x00061000 |
417,468 bytes | 417,792 bytes | 5.55 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
42C0A270351788A590FEC710DC535034 |
.data |
0x000c7000 |
184,920 bytes | 9,728 bytes | 3.36 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
6B5A3385A2F1DAE11318D59A5D309D83 |
/4 |
0x000f5000 |
281 bytes | 512 bytes | 4.83 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ|IMAGE_SCN_ALIGN_1BYTES
|
28A3E9C96B9BB43E6541A26C8F68899B |
/19 |
0x000f6000 |
83,433 bytes | 83,456 bytes | 7.99 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ|IMAGE_SCN_ALIGN_1BYTES
|
1055E13D4A44A591EAF059F7614AC182 |
/32 |
0x0010b000 |
15,575 bytes | 15,872 bytes | 7.94 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ|IMAGE_SCN_ALIGN_1BYTES
|
F4587638780B2D1B7DB936398882B6CE |
/46 |
0x0010f000 |
48 bytes | 512 bytes | 0.86 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ|IMAGE_SCN_ALIGN_1BYTES
|
40CCA7C46FC713B4F088E5D440CA7931 |
/65 |
0x00110000 |
152,818 bytes | 153,088 bytes | 8.00 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ|IMAGE_SCN_ALIGN_1BYTES
|
EE51F11F0A5EF6185E5A88ADB41F6983 |
/78 |
0x00136000 |
75,690 bytes | 75,776 bytes | 7.98 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ|IMAGE_SCN_ALIGN_1BYTES
|
6E935504082EBE6C62796EBC01FBD995 |
/90 |
0x00149000 |
25,377 bytes | 25,600 bytes | 7.92 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ|IMAGE_SCN_ALIGN_1BYTES
|
C2CCAA783209BC15BB09A4AFE8068B28 |
.idata |
0x00150000 |
1,000 bytes | 1,024 bytes | 4.64 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
7EB833B1DF4CA7232A629E1A378A5210 |
.reloc |
0x00151000 |
31,246 bytes | 31,744 bytes | 6.50 (压缩) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
6B7A298CD35E9CEE1905399010BE6219 |
.symtab |
0x00159000 |
69,774 bytes | 70,144 bytes | 5.04 (正常) |
IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
5613F38311D6EA4C3FFBEF841073A907 |
熵分析警报
5 检测到高熵(≥7.5)的节 - 可能存在打包/加密
1 检测到较高熵(≥6.5)的节 - 可能存在压缩
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
The PE file does not contain a certificate table.
建议: 验证文件来源并确保它来自可信的发布者.
Trojan.Win32.CobaltStrike.bot 移除
Gridinsoft 能够识别并消除 Trojan.Win32.CobaltStrike.bot,无需用户进一步干预。
下载反恶意软件移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
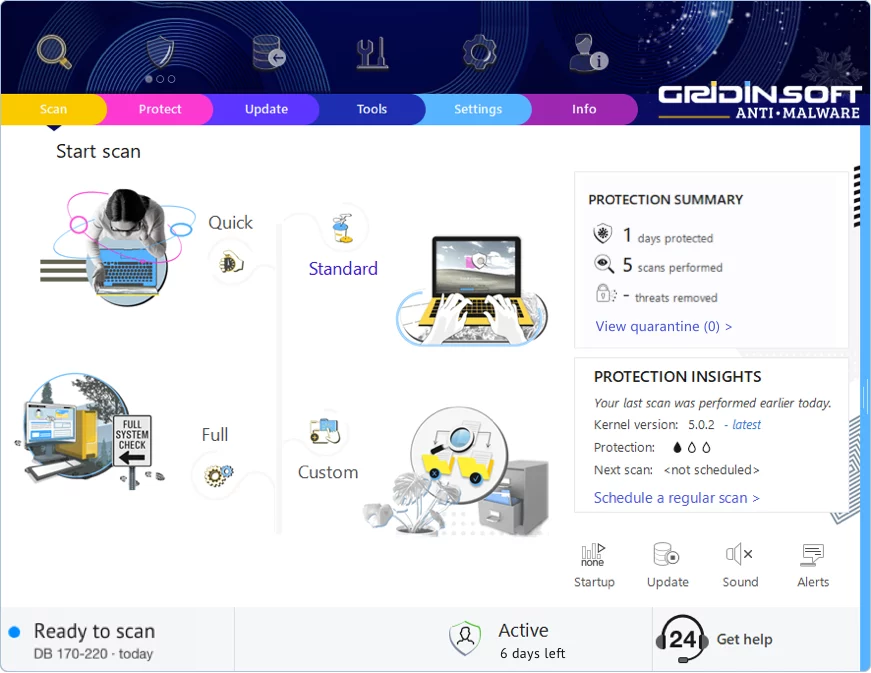
3
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
重要提示:开始之前
快速提示:扫描前断开互联网。某些恶意软件会联系服务器获取指令或在感知到问题时下载额外组件。如果感染严重,请先启动到安全模式 — 这会限制可运行的程序,使清理更容易。
发表评论

Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!