Version.dll Malware Generic 分析
技术分析
| 文件名 | version.dll |
| 文件类型 |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| 扫描器版本 | 1.0.262.174 |
| 数据库版本 | 2026-11-09 21:07:02 UTC |
Malware.Win64.Generic.cld
恶意软件家族: Generic
此检测名称识别显示类似特洛伊木马行为模式的可疑文件。代表伪装成良性程序的恶意软件,同时在受感染系统上执行未授权活动。
N/A
检测率
579,584
文件大小(字节)
2026-11-09
分析日期
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
fe01a0b7f6b1cfe3ef23bd3528ef62b8
|
|
| SHA1 |
42c25de1a97e52906be8b15b9af71bdab8cc7036
|
|
| SHA256 |
a028c5d39affeea1cda65eaff2277638e93dd877145225742d090e1c8623ce19
|
|
| SHA512 |
2c513f8e81f2b65188b1ad10c3d6a51988d78c3b60ba9f9ea8bcd0ef945254acbaf93c628a605c0ce065527ba890618182e4f1623a880dcd60f72af1d058ab88
|
|
| ImpHash |
785b629d83cc48f4dcbdfc444895f7cd
|
PE 分析
基本信息
▼| 映像基址 | 0x180000000 |
| 入口点 | 0x180009610 |
| 编译时间 | 2026-11-03 21:16:18 |
| 校验和 | 0x00000000 (实际: 0x0009669a) |
| 操作系统版本 | 6.0 |
| PEiD 签名 |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| 数字签名 | No valid SignedData structure was found. |
| 导入 |
5 库
WINHTTP, bcrypt, USER32, GDI32, KERNEL32 |
| 导出 | 19 函数 |
| 资源 | 18 资源 |
| 节 | 7 节 |
版本信息
▼| CompanyName | LYServer - Last Year community server |
| FileDescription | LYServer mod updater for Last Year (keeps the LYServer_P.pak mod current; passes version.dll through) |
| FileVersion | 1.0.0.0 |
| InternalName | ly_updater |
| OriginalFilename | version.dll |
| ProductName | LYServer mod updater |
| ProductVersion | 1.0.0.0 |
| Translation | 0x0409 0x04b0 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
127,584 bytes | 128,000 bytes | 6.48 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
260BAC11E8D69DD4C237DD14A0E4B37F |
.rdata |
0x00021000 |
54,590 bytes | 54,784 bytes | 5.06 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
90404606944B8B4EB673E7D97C73D260 |
.data |
0x0002f000 |
10,592 bytes | 3,072 bytes | 1.96 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
DF7B2D5376F366F56C80986EE2BE09C8 |
.pdata |
0x00032000 |
6,240 bytes | 6,656 bytes | 5.04 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
6EF034AA2D29A51FFAF8A12C66EFA977 |
.fptable |
0x00034000 |
256 bytes | 512 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
BF619EAC0CDF3F68D496EA9344137E8B |
.rsrc |
0x00035000 |
383,064 bytes | 383,488 bytes | 7.92 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
BF522C3FC3D3C373BBBEF01791C4BAE3 |
.reloc |
0x00093000 |
1,676 bytes | 2,048 bytes | 4.94 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
38757E64A24D5C9C915B35CD08915D71 |
熵分析警报
1 检测到高熵(≥7.5)的节 - 可能存在打包/加密
资源分析
▼
资源总数: 18
(382,059 字节)
| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_RCDATA | 17 | 381,191 字节 | |
| RT_VERSION | 1 | 868 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
No valid SignedData structure was found.
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
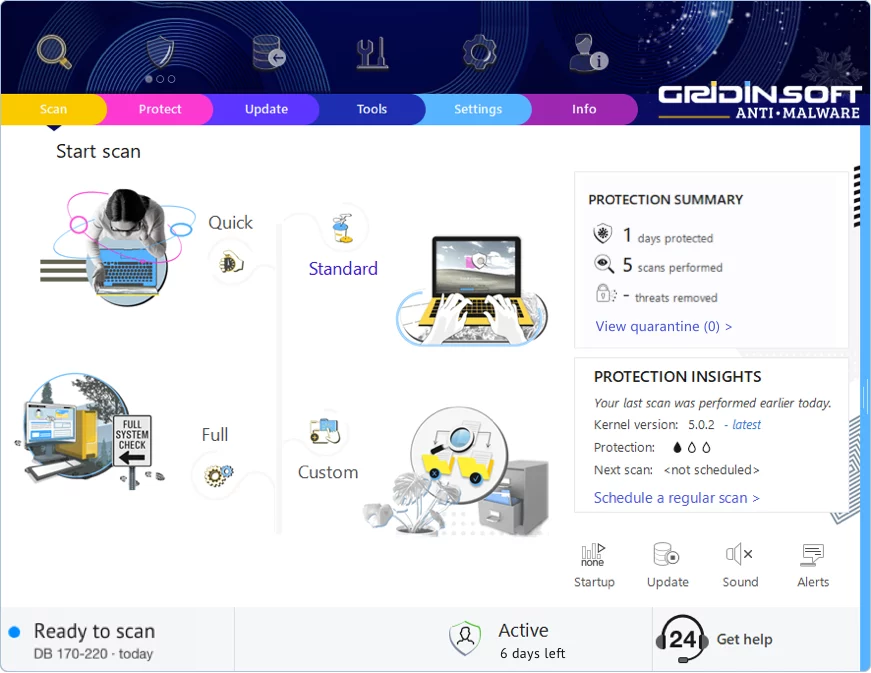
3
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
重要提示:开始之前
快速提示:扫描前断开互联网。某些恶意软件会联系服务器获取指令或在感知到问题时下载额外组件。如果感染严重,请先启动到安全模式 — 这会限制可运行的程序,使清理更容易。
发表评论
Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!