Shiki3.dll Trojan Heuristic 分析
技术分析
| 文件名 | shiki3.dll |
| 文件类型 |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| 扫描器版本 | 1.0.257.174 |
| 数据库版本 | 2026-10-16 07:07:02 UTC |
Trojan.Heur!.02212022
恶意软件家族: Heuristic
启发式检测使用行为分析和模式识别来识别潜在威胁,无需特定签名。这种主动方法检测可能表明恶意软件存在的可疑代码行为。当合法软件表现出类似行为模式时,检测可能偶尔产生误报。
N/A
检测率
7,535,104
文件大小(字节)
2026-10-16
分析日期
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
2996485f03cd6fc18dbd877d703bc8f7
|
|
| SHA1 |
a7be9c3b8c56061351a29f35873db92a6f76cf02
|
|
| SHA256 |
ab1657de83424236c359cdf7980680f0bd337b7a15738ecd0e3d5cdd7f6db578
|
|
| SHA512 |
c5fb85d4eebeda5e92b18522775fe2d5b541dc8c859365acc8aed24f5771590f06d84c1cba4e5a154afc6a4b995e77027de093932ab55f9812840cd31cb06934
|
|
| ImpHash |
6095a975eaaf5c14e27aad9468259e90
|
PE 分析
基本信息
▼| 映像基址 | 0x180000000 |
| 入口点 | 0x180a18b87 |
| 编译时间 | 2026-09-25 01:06:33 |
| 校验和 | 0x00000000 (实际: 0x00732332) |
| 操作系统版本 | 6.0 |
| PEiD 签名 |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| 数字签名 | No valid SignedData structure was found. |
| 导入 | 15 库 |
| 导出 | 46 函数 |
| 资源 | 1 资源 |
| 节 | 9 节 |
版本信息
▼| Translation | 0x0000 0x04b0 |
| CompanyName | dwmapi |
| FileDescription | dwmapi |
| FileVersion | 2.1.5 |
| InternalName | dwmapi.dll |
| LegalCopyright | SAICore |
| OriginalFilename | dwmapi.dll |
| ProductName | SAICore |
| ProductVersion | 1.0.0+8cc24a819b2a0ed8560e544587dbbf7b5fc9a3a6 |
| Assembly Version | 2.1.5.0 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
4,090,360 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x003e8000 |
2,247,282 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.data |
0x0060d000 |
479,088 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.pdata |
0x00682000 |
255,420 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.SHY |
0x006c1000 |
3,156,043 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.Sn: |
0x009c4000 |
584 bytes | 1,024 bytes | 0.47 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
3C692D51F76272C855007D5B536F5501 |
.yZG |
0x009c5000 |
7,531,244 bytes | 7,531,520 bytes | 7.96 (打包/加密) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
504FF2A04D6C521CA3BAC3222901CD38 |
.rsrc |
0x010f4000 |
864 bytes | 1,024 bytes | 2.89 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
5EB52F34D6B0244948AD1ABE5075CCA4 |
.reloc |
0x010f5000 |
84 bytes | 512 bytes | 1.01 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
79A1FA911A3DD564BC5DD8C1E101BF38 |
熵分析警报
1 检测到高熵(≥7.5)的节 - 可能存在打包/加密
资源分析
▼
资源总数: 1
(776 字节)
| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_VERSION | 1 | 776 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
No valid SignedData structure was found.
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
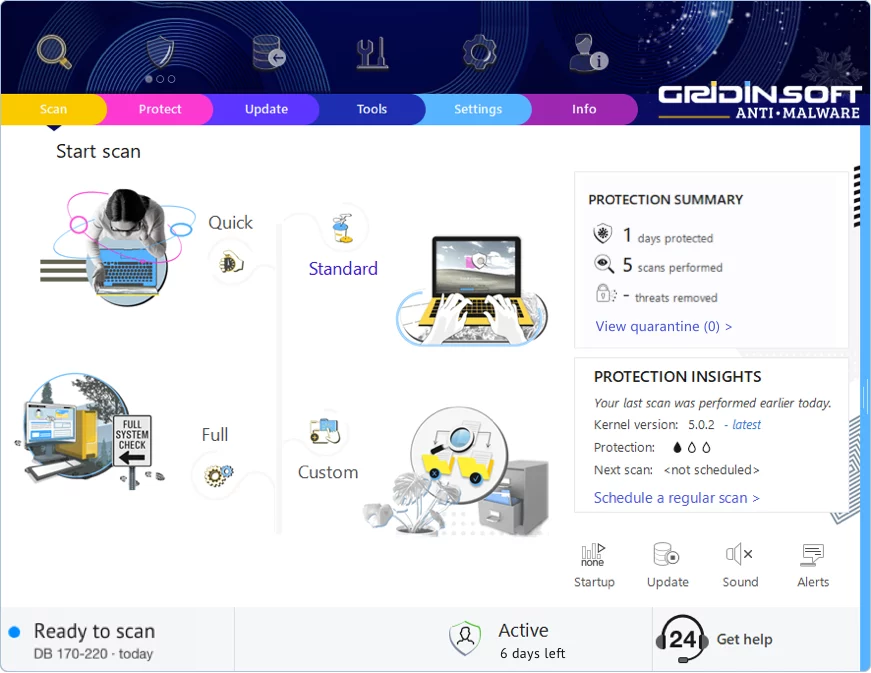
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
重要提示:开始之前
快速提示:扫描前断开互联网。某些恶意软件会联系服务器获取指令或在感知到问题时下载额外组件。如果感染严重,请先启动到安全模式 — 这会限制可运行的程序,使清理更容易。
发表评论
Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!