Setup_9988_Password.rar Spy Vidar 分析
技术分析
| 文件名 | Setup_9988_Password.rar |
| 文件类型 |
RAR archive data, v5
|
| 扫描器版本 | 1.0.158.174 |
| 数据库版本 | 2024-02-06 23:00:26 UTC |
Spy.U.Vidar.tr
恶意软件家族: Vidar
Vidar是一个信息窃取器,针对个人数据和加密货币资产。通过键盘记录、数据提取和加密货币钱包定向操作。该恶意软件静默收集有价值的信息,可以访问数字钱包将加密货币转移到攻击者控制的账户。
N/A
检测率
6,217,198
文件大小(字节)
2024-02-06
分析日期
扫描另一个文件
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
8a153991f34e22b8deff21480a39c98a
|
|
| SHA1 |
8f18cd01e651b10d4b97a0274d1012502cdc00cc
|
|
| SHA256 |
b6b8c9103f43ea8a354fbaab763b84b2718142181a482ee5e1b7065f266ae451
|
|
| SHA512 |
deb16c2f9603bc19688ffd19fc5b3d5037b2b14727e8aa88f4e3faa406e6cc001f9bf2b5e4364bc2c4789d1f0946ce604f8d16ae9d8aa5aca63f7405dec1e858
|
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
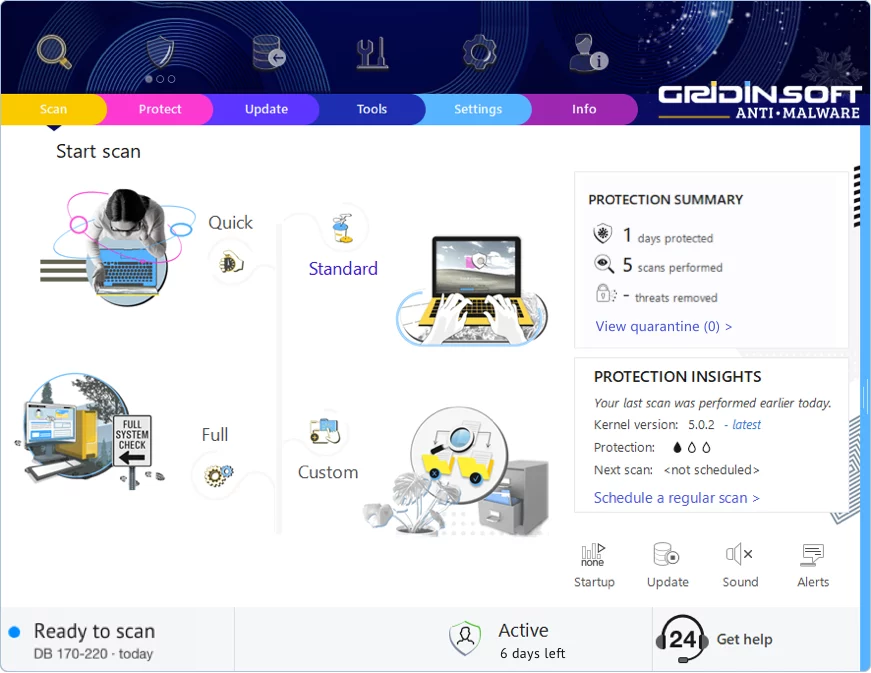
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
重要提示:开始之前
快速提示:扫描前断开互联网。某些恶意软件会联系服务器获取指令或在感知到问题时下载额外组件。如果感染严重,请先启动到安全模式 — 这会限制可运行的程序,使清理更容易。
发表评论

Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!