Illusion-was-here.exe Trojan Heuristic 分析
技术分析
| 文件名 | illusion-was-here.exe |
| 文件类型 |
PE32+ executable (GUI) x86-64, for MS Windows
|
| 扫描器版本 | 1.0.262.174 |
| 数据库版本 | 2026-11-20 16:07:02 UTC |
Trojan.Heur!.0221A1A3
恶意软件家族: Heuristic
启发式检测使用行为分析和模式识别来识别潜在威胁,无需特定签名。这种主动方法检测可能表明恶意软件存在的可疑代码行为。当合法软件表现出类似行为模式时,检测可能偶尔产生误报。
N/A
检测率
22,916,608
文件大小(字节)
2026-11-20
分析日期
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
9a3199c6d2c3acc0a1db91fd2fd62b1e
|
|
| SHA1 |
03a0a3b7222372f318e8e24a73f46631d3a4deb6
|
|
| SHA256 |
ca85ac58bd608fbed4ab768a59d2ddc1400303b819ed2886e0d5a24efe1c1ac3
|
|
| SHA512 |
dc4300dc92b1144c4fda06e8631db540fdf9ea49e70d74ce47bc5b450fb604a665141001ae0aeda9edfbd1b83482bfb77fdf8642b914d8a2decd990f128c2b17
|
PE 分析
基本信息
▼| 映像基址 | 0x140000000 |
| 入口点 | 0x1414ef040 |
| 编译时间 | 1970-01-01 00:00:00 |
| 校验和 | 0x015e7c56 (实际: 0x015e3a2e) |
| 操作系统版本 | 6.0 |
| PEiD 签名 |
PE32+ executable (GUI) x86-64, for MS Windows
|
| 数字签名 | No valid SignedData structure was found. |
| 导入 | 0 |
| 导出 | 0 函数 |
| 资源 | 3 资源 |
| 节 | 14 节 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
10,114,398 bytes | 0 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x009a7000 |
7,851,814 bytes | 7,852,032 bytes | 5.97 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
FB7E473C32212B8A9D1CA94EA11DB617 |
.data |
0x01124000 |
409,649 bytes | 27,648 bytes | 2.07 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
80EDEC753688FD69C39B84E5D8F8E55C |
.pdata |
0x01189000 |
218,376 bytes | 218,624 bytes | 6.26 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
15837A3D9BEF45411D9571F18AFF5C52 |
.idata |
0x011bf000 |
38,514 bytes | 38,912 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
31E14C04C60244FDC3737CC73A13AACD |
.tls |
0x011c9000 |
8,411 bytes | 8,704 bytes | 0.01 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
12DE74651791817867DBB73A5D7ED781 |
.00cfg |
0x011cc000 |
373 bytes | 512 bytes | 0.41 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
40CB6B08A14F350F20105290C36E4726 |
.fptable |
0x011cd000 |
563 bytes | 1,024 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
0F343B0931126A20F133D67C2B018A3B |
.rsrc |
0x011ce000 |
660,528 bytes | 660,992 bytes | 5.55 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
E82B218ECA3DD484BF41ED7967C1C9E1 |
.reloc |
0x01270000 |
74,703 bytes | 74,752 bytes | 2.39 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
48E4519F9C15922B71E40477F6FA9242 |
.text1 |
0x01283000 |
2,539,776 bytes | 2,540,032 bytes | 6.00 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
236FA2609AB6A2CB963CA5ADB0CE840B |
.rdata1 |
0x014f0000 |
5,073,712 bytes | 5,073,920 bytes | 8.00 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
47C8DADA69DBA4DAEDA3024548E15A64 |
.data1 |
0x019c7000 |
5,928 bytes | 6,144 bytes | 0.63 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
19CC80319809D409BB0281F720F34342 |
.data2 |
0x019c9000 |
6,411,280 bytes | 6,411,776 bytes | 8.00 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
59E9AD09A11F3D232927E0643A070F8B |
熵分析警报
2 检测到高熵(≥7.5)的节 - 可能存在打包/加密
资源分析
▼
资源总数: 3
(549,760 字节)
| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_RCDATA | 2 | 549,368 字节 | |
| RT_MANIFEST | 1 | 392 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
No valid SignedData structure was found.
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
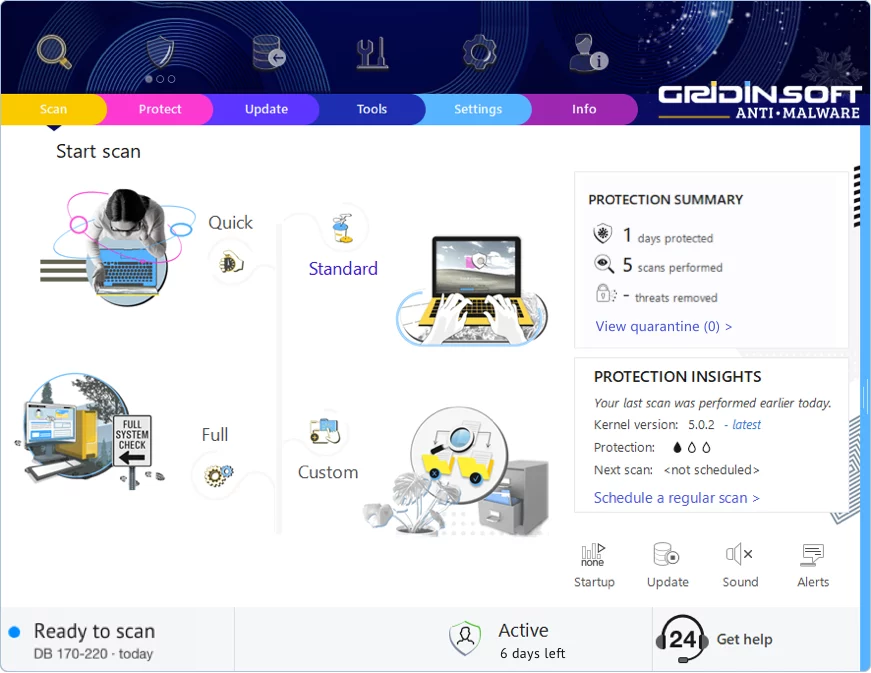
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
重要提示:开始之前
快速提示:扫描前断开互联网。某些恶意软件会联系服务器获取指令或在感知到问题时下载额外组件。如果感染严重,请先启动到安全模式 — 这会限制可运行的程序,使清理更容易。
发表评论
Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!