Steam_api.dll Crack GameHack 分析
技术分析
| 文件名 | steam_api.dll |
| 文件类型 |
PE32 executable (DLL) (GUI) Intel 80386, for MS Windows
|
| 扫描器版本 | 1.0.187.174 |
| 数据库版本 | 2024-09-10 10:00:37 UTC |
Crack.Win32.GameHack.dd!n
恶意软件家族: GameHack
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
773fea8dbf4d1527e7bf2db2bf708ea6
|
|
| SHA1 |
aa02e7713b8a13ee8f14ea78b7c601d4994e071b
|
|
| SHA256 |
d32ccd51e40291b28a3371f6894bcd402c360e2d877d324e3316ae0ea46c81e3
|
|
| SHA512 |
740422ca10ac01eeba60ea72af6fea22a8347a877e8b93bd1cf6920d48b6f462b4d98802d340b06ac320eda295746dd4bbc53debcb66cd6c4e73c6698c4a91e8
|
|
| ImpHash |
e533f117e969fe71c98d5755d99aaa72
|
PE 分析
基本信息
▼| 映像基址 | 0x10000000 |
| 入口点 | 0x1001b1ba |
| 编译时间 | 2013-10-07 13:27:17 |
| 校验和 | 0x00000000 (实际: 0x000ad3e9) |
| 操作系统版本 | 6.0 |
| PEiD 签名 |
PE32 executable (DLL) (GUI) Intel 80386, for MS Windows
|
| 数字签名 | The PE file does not contain a certificate table. |
| 导入 |
5 库
KERNEL32, USER32, GDI32, ADVAPI32, SHELL32 |
| 导出 | 58 函数 |
| 资源 | 4 资源 |
| 节 | 7 节 |
版本信息
▼| CompanyName | *!ReLOADeD!* |
| FileDescription | Steam API |
| FileVersion | 2,0,0,0 |
| InternalName | steam_api |
| LegalCopyright | *!ReLOADeD!* |
| OriginalFilename | steam_api |
| ProductName | Steam API |
| ProductVersion | 2,0,0,0 |
| Translation | 0x0409 0x04b0 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
151,435 bytes | 151,552 bytes | 6.56 (压缩) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
705E453C6659BB7382F57186CD1B703F |
.rdata |
0x00026000 |
43,386 bytes | 43,520 bytes | 4.99 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
6411147326EBAE30C2E5F5C2AC874529 |
.data |
0x00031000 |
13,136 bytes | 5,632 bytes | 3.98 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
172C50A51F2BC47C14EB567575D11A02 |
.rsrc |
0x00035000 |
117,976 bytes | 118,272 bytes | 5.67 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
A710D7803AADB3F4409DEDF630317D26 |
.RLD0 |
0x00052000 |
45,884 bytes | 46,080 bytes | 2.48 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
C37803472653075AE79C7C9A6208F053 |
.RLD1 |
0x0005e000 |
274,093 bytes | 274,432 bytes | 7.75 (打包/加密) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
6AD72DE2B8FBE5B9AD321A4F7B9AF36B |
.reloc |
0x000a1000 |
11,920 bytes | 12,288 bytes | 6.37 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
0CA0EEE43AD65B021A34BC3312DDDB43 |
熵分析警报
1 检测到高熵(≥7.5)的节 - 可能存在打包/加密
1 检测到较高熵(≥6.5)的节 - 可能存在压缩
资源分析
▼| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_BITMAP | 3 | 117,048 字节 | |
| RT_VERSION | 1 | 668 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
The PE file does not contain a certificate table.
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
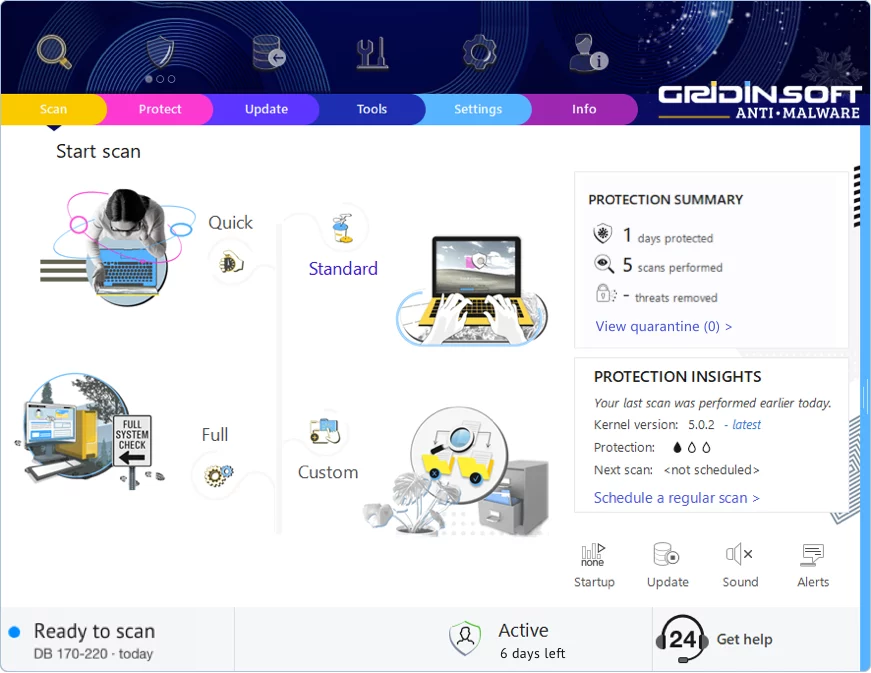
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
发表评论
Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!