DH.exe Trojan Heuristic 分析
技术分析
| 文件名 | DH.exe |
| 文件类型 |
PE32+ executable (GUI) x86-64, for MS Windows
|
| 扫描器版本 | 1.0.262.174 |
| 数据库版本 | 2026-11-21 19:07:02 UTC |
Trojan.Heur!.020D6023
恶意软件家族: Heuristic
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
7d14bdab949075ca8142b41144ab3abc
|
|
| SHA1 |
475a73dd66e3014ca4a4a6213ea3de38bd9556b5
|
|
| SHA256 |
d622cc8836e0ddadf6d48e41953a66342ffb6380044d42979afe039cddc1b9a4
|
|
| SHA512 |
e95ebfa62d13188295ae3161ef03fe4222079b03b9e40479c8ab0012187398fced0ba1322212c0c79421cff093c46a494c23190b7bfd5fbbbed5655c89aa5480
|
|
| ImpHash |
938a8afce9008c0f870ef7c9ab2c72e6
|
PE 分析
基本信息
▼| 映像基址 | 0x140000000 |
| 入口点 | 0x140bf2b3d |
| 编译时间 | 2026-11-18 01:44:45 |
| 校验和 | 0x00000000 (实际: 0x015319de) |
| 操作系统版本 | 6.0 |
| PEiD 签名 |
PE32+ executable (GUI) x86-64, for MS Windows
|
| 数字签名 | No valid SignedData structure was found. |
| 导入 | 22 库 |
| 导出 | 90 函数 |
| 资源 | 8 资源 |
| 节 | 10 节 |
版本信息
▼| CompanyName | DH |
| FileDescription | DH CS2 Client |
| FileVersion | V3.2.51 |
| ProductName | DH CS2 |
| ProductVersion | V3.2.51 |
| OriginalFilename | DH.exe |
| PrivateBuild | Production |
| Comments | DH-CS2;StaticCRT;ReleaseMetadata=1 |
| CurlLicense | COPYRIGHT AND PERMISSION NOTICE Copyright (c) 1996 - 2026, Daniel Stenberg, <[email protected]>, and many contributors, see the THANKS file. All rights reserved. Permission to use, copy, modify, and distribute this software for any purpose with or without fee is hereby granted, provided that the above copyright notice and this permission notice appear in all copies. THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS OR IMPLIED, INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANTABILITY, FITNESS FOR A PARTICULAR PURPOSE AND NONINFRINGEMENT OF THIRD PARTY RIGHTS. IN NO EVENT SHALL THE AUTHORS OR COPYRIGHT HOLDERS BE LIABLE FOR ANY CLAIM, DAMAGES OR OTHER LIABILITY, WHETHER IN AN ACTION OF CONTRACT, TORT OR OTHERWISE, ARISING FROM, OUT OF OR IN CONNECTION WITH THE SOFTWARE OR THE USE OR OTHER DEALINGS IN THE SOFTWARE. Except as contained in this notice, the name of a copyright holder shall not be used in advertising or otherwise to promote the sale, use or other dealings in this Software without prior written authorization of the copyright holder. |
| Translation | 0x0409 0x04b0 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
3,995,548 bytes | 3,995,648 bytes | 6.56 (压缩) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
FE5AEBACB50FBFCB591099FE92CB8153 |
.dh_mate |
0x003d1000 |
795 bytes | 1,024 bytes | 4.17 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
744AA09A1B602FB2BEBE6EBC24DE5AF2 |
.dh_rend |
0x003d2000 |
1,349 bytes | 1,536 bytes | 4.57 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
2EBBE5C7264E10D41EBA2E328A66A534 |
.rdata |
0x003d3000 |
1,251,646 bytes | 1,251,840 bytes | 6.49 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
9F351F628B4CCC4601B783F3D82B7344 |
.data |
0x00505000 |
3,457,604 bytes | 2,596,352 bytes | 6.76 (压缩) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
4B9FD8945279533FFD93D668AFCF7F71 |
.pdata |
0x00852000 |
151,032 bytes | 151,040 bytes | 7.91 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
B44BA9DF3956FA7021DE894C9B30DE39 |
.fptable |
0x00877000 |
256 bytes | 512 bytes | 0.00 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
BF619EAC0CDF3F68D496EA9344137E8B |
.vmp0 |
0x00878000 |
3,195,268 bytes | 3,195,392 bytes | 7.56 (打包/加密) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
6ABEE0E85999AE5E30D7548DF2B2E21B |
.vmp1 |
0x00b85000 |
2,197,808 bytes | 2,198,016 bytes | 7.44 (压缩) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
086919BF5210630802DE0E0EAA5F26C1 |
.rsrc |
0x00d9e000 |
8,826,960 bytes | 8,827,392 bytes | 7.96 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
2D0A20B80D45C8579BFA2ACF7538CAB7 |
熵分析警报
3 检测到高熵(≥7.5)的节 - 可能存在打包/加密
3 检测到较高熵(≥6.5)的节 - 可能存在压缩
资源分析
▼| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_RCDATA | 6 | 8,823,102 字节 | |
| RT_VERSION | 1 | 2,970 字节 | |
| RT_MANIFEST | 1 | 392 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
No valid SignedData structure was found.
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
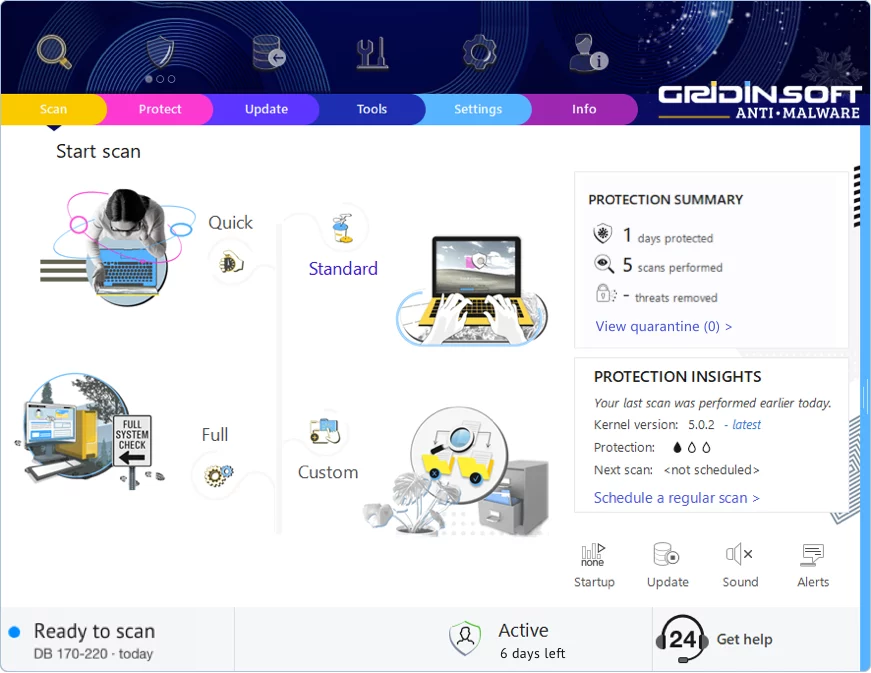
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
发表评论
Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!