苏苏网易工具箱测试_v0.1.exe Trojan Heuristic 分析
技术分析
| 文件名 | 苏苏网易工具箱测试_v0.1.exe |
| 文件类型 |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| 扫描器版本 | 1.0.262.174 |
| 数据库版本 | 2026-11-21 12:07:02 UTC |
Trojan.Heur!.030121A1
恶意软件家族: Heuristic
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
c57f5e366a0591f11261a2de319e2d9d
|
|
| SHA1 |
261b19f2cc1d2205c9b48bb5bde09ac8672ea6e9
|
|
| SHA256 |
eeb0a87d7211231094d5b9e8e844189f8d3e2d3cbd27cd7fa343b1fdb11655df
|
|
| SHA512 |
7274de3ce7cf07a65985bd19eefdf7cf35955e62755c2a76a944e9757ac02bd45ba8349e4bec7955cf34db900f38e49b8d440c69a29422f693c7986efc564118
|
|
| ImpHash |
5190777884cd16f76dd98fbaf091ec64
|
PE 分析
基本信息
▼| 图标 |
哈希: c52505e5deb9884f83c96033183d07a0
模糊: 7090b3476cc302ba2ae4c987cafb58c1 dHash: 9f373b2f271787c3 |
| 映像基址 | 0x00400000 |
| 入口点 | 0x01b8765d |
| 编译时间 | 1972-12-25 05:33:23 |
| 校验和 | 0x00000000 (实际: 0x0179538c) |
| 操作系统版本 | 5.0 |
| PEiD 签名 |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| 数字签名 | No valid SignedData structure was found. |
| 导入 |
2 库
USER32, KERNEL32 |
| 导出 | 0 函数 |
| 资源 | 4 资源 |
| 节 | 8 节 |
版本信息
▼| FileVersion | 1.0.0.0 |
| FileDescription | 易语言程序 |
| ProductName | 易语言程序 |
| ProductVersion | 1.0.0.0 |
| CompanyName | 苏苏 |
| LegalCopyright | 苏苏 版权所有 |
| Comments | QQ:2598163208 |
| Translation | 0x0804 0x04b0 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
ZqS.e:PC |
0x00001000 |
548 bytes | 1,024 bytes | 3.51 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
8B66E8E5282D535975CD0470F184D96A |
l>0cTbbc |
0x00002000 |
404 bytes | 512 bytes | 3.64 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
684BD04C4E90EBB1AC24B9D56AB5240E |
,IvqI8d+ |
0x00003000 |
21,545,984 bytes | 21,545,984 bytes | 7.91 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
6E2B3773D6DAC997BE1A89CB9F03AD1F |
Qj6&n;E^ |
0x01490000 |
1,452,096 bytes | 1,452,544 bytes | 6.97 (压缩) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
54365978CC28D5D1278643A5854AB5CF |
7` t'0E> |
0x015f3000 |
20,480 bytes | 20,480 bytes | 2.67 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
92344582BD49139CBBD25D4C85FD4EFE |
Dn[vV<X' |
0x015f8000 |
1,570,304 bytes | 1,570,304 bytes | 7.88 (打包/加密) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
0713EFCA5685D0419D5285F4307EF9FF |
UC==H3a6 |
0x01778000 |
76,193 bytes | 76,288 bytes | 7.69 (打包/加密) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
FD9342D95AD1FBB063B5D671F792C848 |
@TAZ'd&% |
0x0178b000 |
4,585 bytes | 4,608 bytes | 6.59 (压缩) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
BD2C17417B81CE9AD95015D785A54659 |
熵分析警报
3 检测到高熵(≥7.5)的节 - 可能存在打包/加密
2 检测到较高熵(≥6.5)的节 - 可能存在压缩
资源分析
▼| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_ICON | 1 | 3,240 字节 | |
| RT_GROUP_ICON | 1 | 20 字节 | |
| RT_VERSION | 1 | 560 字节 | |
| RT_MANIFEST | 1 | 461 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
No valid SignedData structure was found.
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
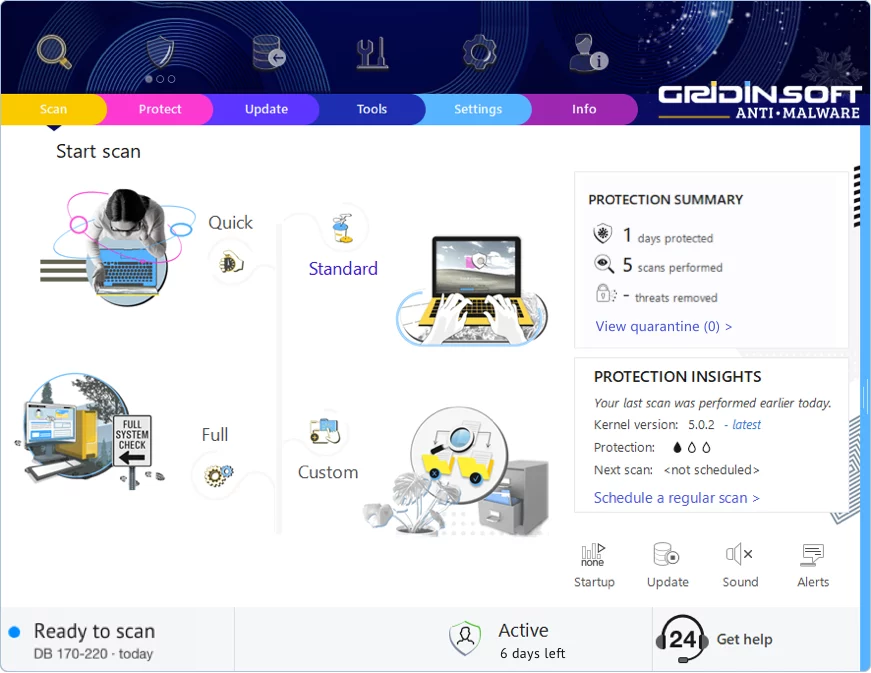
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
发表评论
Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!