Subscribe.exe Malware Generic 分析
技术分析
| 文件名 | subscribe.exe |
| 文件类型 |
PE32+ executable (GUI) x86-64, for MS Windows
|
| 扫描器版本 | 1.0.250.174 |
| 数据库版本 | 2026-07-18 17:00:27 UTC |
Malware.Win64.Generic.cld
恶意软件家族: Generic
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
067e2efd94ab9339039ac0c727204e2a
|
|
| SHA1 |
f375d4bd45a2fd1c463ba9e61783d4c655c4297c
|
|
| SHA256 |
f9a6ac3c1ce394609410cbe88d38769cae24a25fd4b8a5e82eb9f2b8bb7dc557
|
|
| SHA512 |
1a0b4d472b8fa726507a66cdde396366d1879edbb18e84d1eadb0de19d89bddbf9a394f7489dc57a510119f66c47a1223f3d2ec086582f0cf11616ec1ae3fbb3
|
|
| ImpHash |
62f0383404f06951746d72084b01a844
|
PE 分析
基本信息
▼| 图标 |
哈希: 2d95e70f8906847189a10683593df919
模糊: 8f3a184b6af4823cf069830f261dbbc3 dHash: e0e09260e89ac040 |
| 映像基址 | 0x140000000 |
| 入口点 | 0x1409ca0ec |
| 编译时间 | 2026-05-29 12:47:17 |
| 校验和 | 0x00000000 (实际: 0x01033adc) |
| 操作系统版本 | 6.0 |
| PEiD 签名 |
PE32+ executable (GUI) x86-64, for MS Windows
|
| PDB 路径 | ui.pdb |
| 数字签名 | No valid SignedData structure was found. |
| 导入 | 24 库 |
| 导出 | 0 函数 |
| 资源 | 4 资源 |
| 节 | 6 节 |
版本信息
▼| CompanyName | savage |
| FileDescription | ui |
| FileVersion | 1.0.0 |
| ProductName | ui |
| ProductVersion | 1.0.0 |
| Translation | 0x0000 0x04b0 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
10,440,864 bytes | 10,441,216 bytes | 6.22 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
8C77BA497CEDB6F1A667293EA38EFD37 |
.rdata |
0x009f7000 |
5,833,404 bytes | 5,833,728 bytes | 6.83 (压缩) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
C3C2C65A1BA9329741DD98237876C3B0 |
.data |
0x00f88000 |
17,416 bytes | 8,192 bytes | 3.72 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
4D39E643AC645C7C962A924B777CCA86 |
.pdata |
0x00f8d000 |
581,316 bytes | 581,632 bytes | 6.59 (压缩) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
37DE2D70BE34CCA36CACC0D07605325F |
.rsrc |
0x0101b000 |
92,232 bytes | 92,672 bytes | 7.97 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
A62F615BFF93155A13FD37E1784F0874 |
.reloc |
0x01032000 |
28,592 bytes | 28,672 bytes | 5.48 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
C63503EF1E6E4555C0C363672FCB4E81 |
熵分析警报
1 检测到高熵(≥7.5)的节 - 可能存在打包/加密
2 检测到较高熵(≥6.5)的节 - 可能存在压缩
资源分析
▼| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_ICON | 1 | 90,902 字节 | |
| RT_GROUP_ICON | 1 | 20 字节 | |
| RT_VERSION | 1 | 448 字节 | |
| RT_MANIFEST | 1 | 551 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
No valid SignedData structure was found.
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
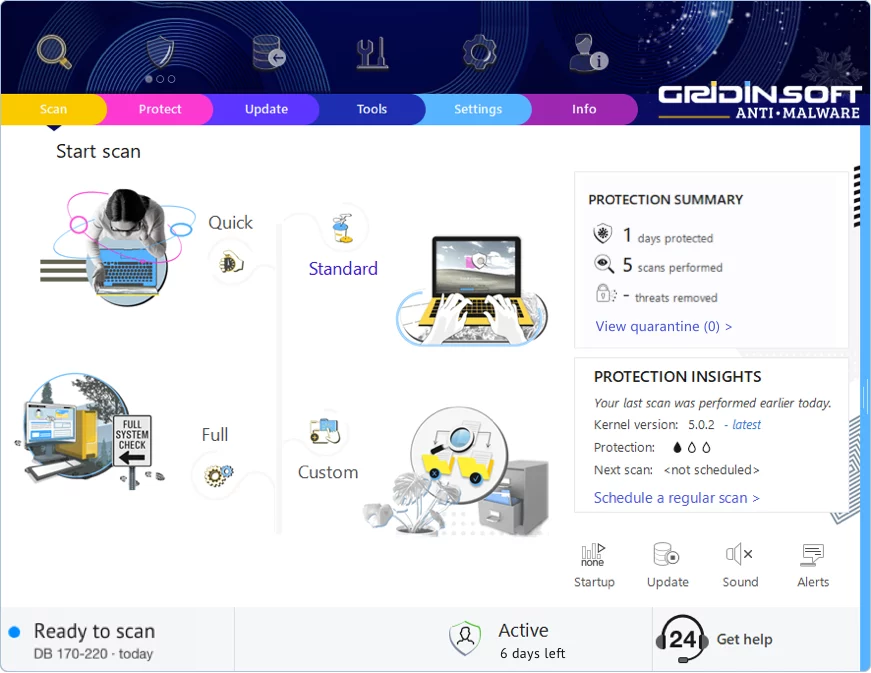
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
发表评论
Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!