EMP.dll Adware Gen 分析
技术分析
| 文件名 | EMP.dll |
| 文件类型 |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| 扫描器版本 | 1.0.256.174 |
| 数据库版本 | 2026-10-03 09:07:03 UTC |
Adware.Win64.Gen.vl!c
恶意软件家族: Gen
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
0dd02c6732030be6f6726bf5e83a4e0b
|
|
| SHA1 |
74d3e5593c12acb1bc00fb2350c598b1e65526af
|
|
| SHA256 |
fafac626faa65bd574b88e350a224b090281428b911dc7da7bd533d1679a6007
|
|
| SHA512 |
0531e01bcf50f8435a21a99cfeec7a30a2ade73d3a271ea248f128306c5ac28ca3c3c3220de0f76b6cce6727d588ca8bf443658e8ff13dd1512da4edd3880769
|
|
| ImpHash |
fc7124d57387852c0a6a634e9130bf57
|
PE 分析
基本信息
▼| 映像基址 | 0x13000000 |
| 入口点 | 0x13001334 |
| 编译时间 | 2020-07-18 13:47:30 |
| 校验和 | 0x005be81c (实际: 0x005be81c) |
| 操作系统版本 | 6.0 |
| PEiD 签名 |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| 数字签名 | Chain verification from CN=Shenzhen Luyoudashi Technology Co.\, Ltd., OU=Digital ID Class 3 - Microsoft Software Validation v2, O=Shenzhen Luyoudashi Technology Co.\, Ltd., L=Shenzhen, ST=Guangdong, C=CN (serial:127097167222326864597908907491876733990, sha1:d715230b535c8937b469632ec6158761fd18ad21) failed: The path could not be validated because intermediate certificate 1 expired 2021-11-07 23:59:59Z |
| 导入 |
1 库
KERNEL32 |
| 导出 | 1 函数 |
| 资源 | 1 资源 |
| 节 | 14 节 |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
4,096 bytes | 3,584 bytes | 5.35 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
5AF357DD36E37FD6B99E1FE9BE75BEC8 |
.rdata |
0x00002000 |
4,096 bytes | 3,072 bytes | 4.56 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
CD41F0BB42D89EE3F7704E57F30E85E7 |
.data |
0x00003000 |
4,096 bytes | 512 bytes | 0.45 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
3E54B380C18E9FB1C3756C3724029E08 |
.pdata |
0x00004000 |
4,096 bytes | 512 bytes | 6.13 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
844E08C4FAD3CA0AFD168C6655DB0DD2 |
.EMP0 |
0x00005000 |
4,096 bytes | 512 bytes | 7.37 (压缩) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
686BB3110AAD90AD40C16FE89D489054 |
.data2 |
0x00006000 |
94,208 bytes | 94,208 bytes | 2.51 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D4474884F9E294700CACC585DD8DBA7B |
.EMP |
0x0001d000 |
208,896 bytes | 208,896 bytes | 2.07 (正常) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
3FBD1E3A1605BC1B9FD3A68A63F39F90 |
.data3 |
0x00050000 |
626,688 bytes | 626,688 bytes | 0.12 (正常) |
IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
33FD7C69A9578649FC7EA69DE59032E9 |
.EMP1 |
0x000e9000 |
1,906,212 bytes | 1,906,688 bytes | 7.53 (打包/加密) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
A3004B622B6445C8B0E6A59E3FA7D694 |
.xdata0 |
0x002bb000 |
1,040,084 bytes | 1,040,384 bytes | 6.83 (压缩) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
04F7F39D3A3F2F4377CD3E9C56758405 |
.link0 |
0x003b9000 |
1,036,500 bytes | 1,036,800 bytes | 6.84 (压缩) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
763FCD8204E51DCF1A62327CD25DC8F9 |
.bss0 |
0x004b7000 |
1,051,956 bytes | 1,052,160 bytes | 6.82 (压缩) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
AC5331DC0FA4C6A21C3AB242BAB6F307 |
.reloc |
0x005b8000 |
648 bytes | 1,024 bytes | 2.95 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
7C19F2F29398413C7F8F7602DD9B5B53 |
.rsrc |
0x005b9000 |
233 bytes | 512 bytes | 2.53 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
243766DD67589CCBFDD74E04C8A980B5 |
熵分析警报
1 检测到高熵(≥7.5)的节 - 可能存在打包/加密
4 检测到较高熵(≥6.5)的节 - 可能存在压缩
资源分析
▼| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| RT_MANIFEST | 1 | 145 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
Chain verification from CN=Shenzhen Luyoudashi Technology Co.\, Ltd., OU=Digital ID Class 3 - Microsoft Software Validation v2, O=Shenzhen Luyoudashi Technology Co.\, Ltd., L=Shenzhen, ST=Guangdong, C=CN (serial:127097167222326864597908907491876733990, sha1:d715230b535c8937b469632ec6158761fd18ad21) failed: The path could not be validated because intermediate certificate 1 expired 2021-11-07 23:59:59Z
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
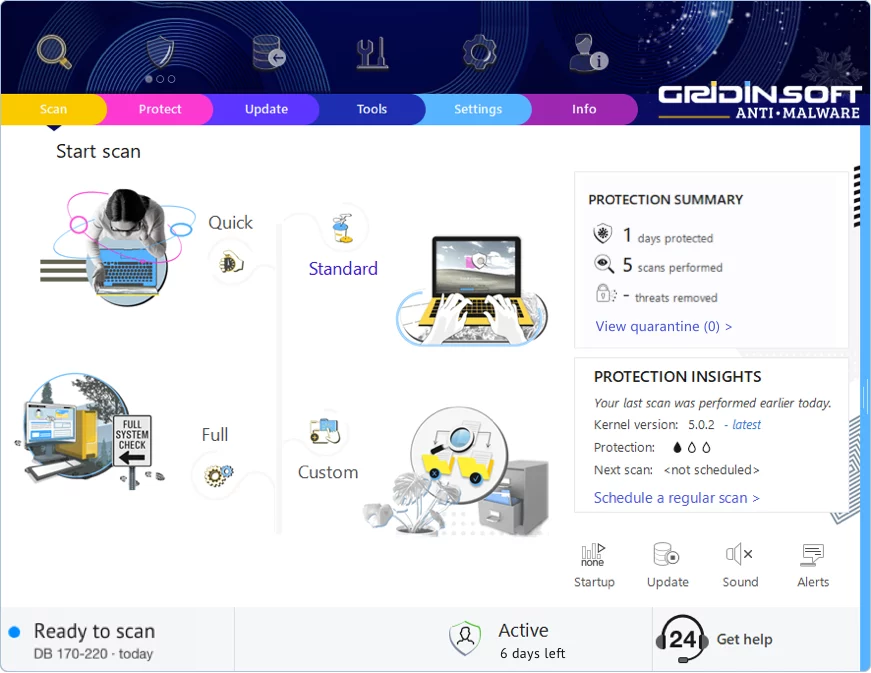
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
发表评论
Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!