My-horror-apk-safe-edition.apk Malware Generic 分析
技术分析
| 文件名 | my-horror-apk-safe-edition.apk |
| 文件类型 |
Java archive data (JAR)
|
| 扫描器版本 | 1.0.258.174 |
| 数据库版本 | 2026-10-24 07:07:04 UTC |
Malware.U.Generic.cld
恶意软件家族: Generic
此检测名称识别显示类似特洛伊木马行为模式的可疑文件。代表伪装成良性程序的恶意软件,同时在受感染系统上执行未授权活动。
N/A
检测率
930,357
文件大小(字节)
2026-10-24
分析日期
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
92da7c999f5632a100fb47b8ef8c0c36
|
|
| SHA1 |
cc6ca03370f7664db667e96fa808bda75335d535
|
|
| SHA256 |
ff8f06c0856e4522f772856f8a9fa70012a4d8c15f6a8a9f8040212a69fa2735
|
|
| SHA512 |
ba37c8bc27379693800dd5da0c85f0d4f96eb12add7843d09e61fdf1492a55023725307e46afca3960edcc169d4c46c17d4c8226970496182b2634790313c0a5
|
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
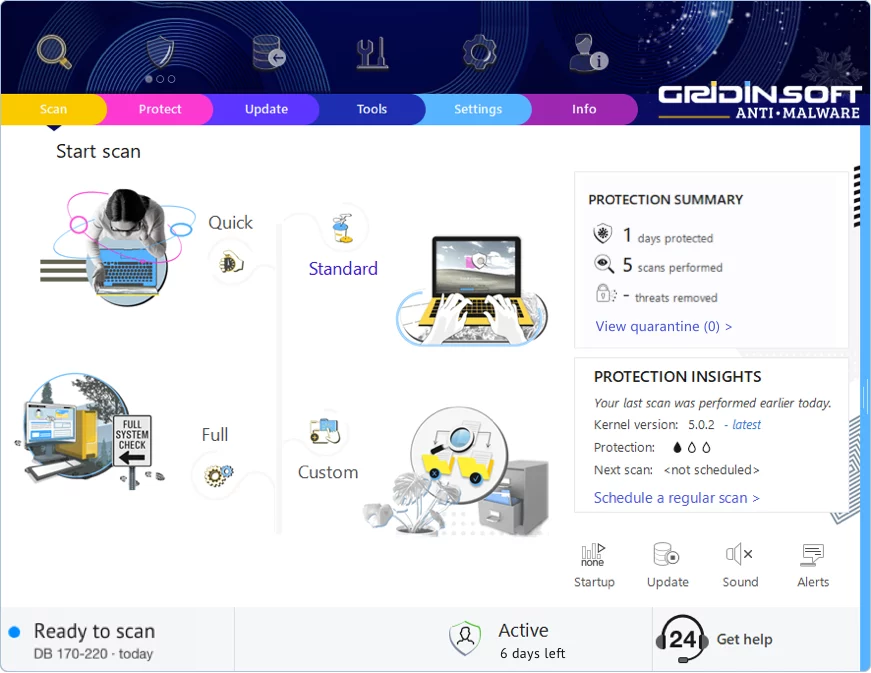
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
重要提示:开始之前
快速提示:扫描前断开互联网。某些恶意软件会联系服务器获取指令或在感知到问题时下载额外组件。如果感染严重,请先启动到安全模式 — 这会限制可运行的程序,使清理更容易。
发表评论
Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!