Game.exe Ransomware STOP 分析
技术分析
| 文件名 | game.exe |
| 文件类型 |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| 扫描器版本 | 1.0.179.174 |
| 数据库版本 | 2024-06-21 07:00:38 UTC |
Ransom.Win32.STOP.tr
恶意软件家族: STOP
扫描另一个文件
上传的文件会被处理以进行分析,但文件本身不会被保留或提供给第三方。 文件名和分析结果可能出现在公开报告中。 发送机密材料前,请联系支持团队,商定提交方式和处理条件。 支持团队 · 我们如何使用您的数据
文件识别
| 哈希类型 | 值 | 操作 |
|---|---|---|
| MD5 |
9b3e38e023020228484dcc008d6f6e52
|
|
| SHA1 |
16a218483c71a8edeb7c43a9ff3696e53c586ef2
|
|
| SHA256 |
567ed29376b1cdfc820544d6d8e38d58187476a0b911226d5cb8e95f69dcba6f
|
|
| SHA512 |
0f46c3509890560a4c753efb5d6b940b545a2619b277c536fae8cb2dab280def9afd61b7d7d7e0ab08a879dcf2288705e92a3066b37da1a1c2b0e0ca64e98399
|
|
| ImpHash |
1c3aebb846cbbabbc7cfe5a60c0dd715
|
PE 分析
基本信息
▼| 图标 |
哈希: 30e901e854a17b2ec09b301007fad46a
模糊: 1f417353671ead591aa2e83badcb3843 dHash: 92a2c8d2a482d468 |
| 映像基址 | 0x00400000 |
| 入口点 | 0x0040308b |
| 编译时间 | 2023-03-23 07:42:51 |
| 校验和 | 0x000d71b0 (实际: 0x000d71b0) |
| 操作系统版本 | 5.1 |
| PEiD 签名 |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| 数字签名 | The PE file does not contain a certificate table. |
| 导入 |
1 库
KERNEL32 |
| 导出 | 0 函数 |
| 资源 | 72 资源 |
| 节 | 4 节 |
版本信息
▼| FileVersions | 76.51.27.10 |
| InternalName | sadf |
| FileDescription | sadf |
| LegalCopyright | Copyrights (C) 2023, sadf |
| OriginalFilenames | asdf |
| ProductName | asdf |
| ProductVersions | 8.22.79 |
| Translation | 0x16fe 0x06da |
PE 节
▼| 名称 | 虚拟地址 | 虚拟大小 | 原始大小 | 熵 | 特征 | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
41,968 bytes | 41,984 bytes | 6.82 (压缩) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
509E878B9B106BE477F3B73E4B4EB732 |
.rdata |
0x0000c000 |
11,848 bytes | 12,288 bytes | 4.84 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
593D913DD9A0B3054B5B79B9080C62E0 |
.data |
0x0000f000 |
660,160 bytes | 606,208 bytes | 7.97 (打包/加密) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
9E6E4BFD39BD963C33395B2A906218B3 |
.rsrc |
0x000b1000 |
182,512 bytes | 182,784 bytes | 4.84 (正常) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
7E268806F15CB169F467B5AC34EC2B4F |
熵分析警报
1 检测到高熵(≥7.5)的节 - 可能存在打包/加密
1 检测到较高熵(≥6.5)的节 - 可能存在压缩
资源分析
▼| 资源类型 | 数量 | 总大小 | 百分比 |
|---|---|---|---|
| KUSUFOFIHOVAME | 1 | 2,535 字节 | |
| RT_CURSOR | 14 | 29,888 字节 | |
| RT_ICON | 40 | 139,392 字节 | |
| RT_STRING | 5 | 5,550 字节 | |
| RT_GROUP_CURSOR | 5 | 226 字节 | |
| RT_GROUP_ICON | 6 | 596 字节 | |
| RT_VERSION | 1 | 616 字节 |
证书链分析
▼无数字签名
此文件未进行数字签名。
安全影响:
- 无法验证发布者的身份
- 运行此文件时安全风险增加
- 可能在某些系统上触发安全警告
⚠ 此文件缺少数字签名或证书链无法验证。
执行来自未知来源的未签名文件时请谨慎。
证书验证状态
The PE file does not contain a certificate table.
建议: 验证文件来源并确保它来自可信的发布者.
移除说明
按照以下步骤完全从系统中移除威胁
-
1
获取 Gridinsoft Anti-Malware — 这是一个快速的 2 MB 下载,不会拖慢您的电脑。
-
2
运行安装程序 gsam-zh-install.exe。安装大约需要 2 分钟,不需要重启。
-
3
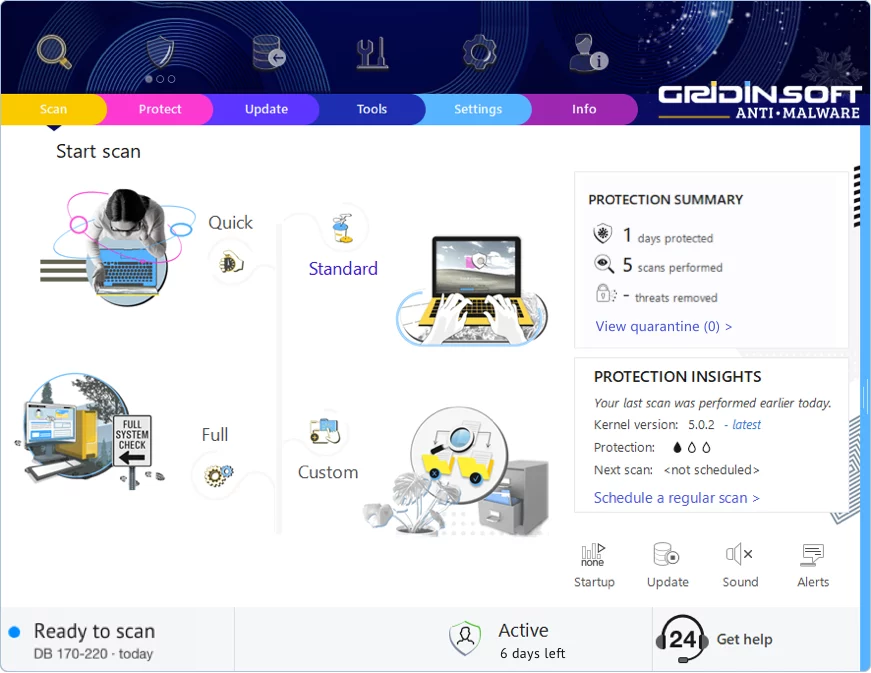
应用程序在安装后立即启动。您将看到主仪表板,扫描按钮位于中央。
-
4
点击 "标准扫描" — 这将检查恶意软件通常隐藏的所有位置:临时文件夹、浏览器数据、启动程序和系统目录。
-
5
扫描发现这个威胁后,点击 "立即清理"。清除通常是即时的,但一些顽固的感染可能需要重启。
-
6
如果看到重启提示,请重新启动。这将清除内存中运行的任何恶意软件,确保系统干净启动。
发表评论

Gridinsoft Anti-Malware
保持无恶意软件:使用 Gridinsoft 反恶意软件 保护您的 PC
Gridinsoft 反恶意软件正是如此——提供强大、用户友好的解决方案,让您安心,并不断更新以应对最新威胁。由网络安全专家设计,它提供实时保护和轻松删除恶意软件。这不仅仅是检测威胁;它是通过不间断的安全来增强您的数字生活。试一试,体验无忧浏览的感觉!