
深入Gridinsoft:
我们的技术栈
Gridinsoft内部揭秘 – 了解我们的工具如何检测威胁、保护用户,并随着网络安全环境的发展而演进。

Gridinsoft恶意软件防护的核心在于其多层扫描引擎,负责检测和消除所有平台的威胁。
- 维护包含数百万威胁签名的持续更新数据库。
- 每小时更新,确保覆盖新发现的恶意软件变种。
- 高效消除已知威胁,几乎零误报。
- 通过RESTful API提供对Gridinsoft扫描功能的远程访问。
- 支持文件哈希查找、URL分析和域名信誉检查。
- 专为可扩展性和速度而构建 — 以低延迟处理数百个并发查询。
- 基于规则集和异常模式实时分析文件行为。
- 标记可疑操作,如未经授权的进程生成或系统修改。
- 对零日威胁和多态恶意软件特别有效。
- 专有模型(如GANNet)在大量安全和恶意文件数据集上训练。
- 检测逃避传统扫描器的异常和新型恶意软件变种。
- 使用威胁情报反馈循环持续优化,减少误报并提高分类速度。
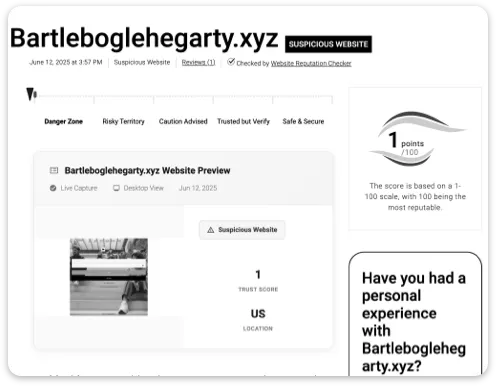
威胁数据库/信誉系统
• 为关键工具提供数据:网站信誉检查器、链接验证,并增强设备扫描。
• 在VirusTotal上列出:超过150个批准的扫描引擎之一。
架构和部署
探索Gridinsoft的技术如何交付 — 从本地工具到云驱动的智能。
-
桌面应用程序
• Windows原生解决方案,具有实时文件保护、启发式防御和灵活的扫描选项。
• 云同步确保最新的检测,不会影响系统性能。
• 包括隔离系统、威胁历史和计划扫描控制。
-
木马杀手便携版
• USB运行的应急响应工具包:无需安装,无需互联网。
• 适用于在现场IT团队处理隔离环境中的受感染机器。
-
威胁情报报告
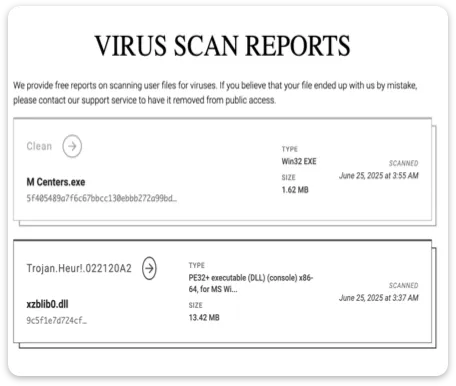
• 在线病毒扫描器和邮件检查器等工具连接到Gridinsoft的安全云基础设施。
• 在线文件扫描会保存报告和提交元数据,包括文件哈希值、名称、结果、提交时间和 IP 地址。文件和网站报告可能公开;上传的文件本身单独处理。
• 邮件分析: 您提交的发件人信息和邮件正文会被处理,以检测垃圾邮件和网络钓鱼。提交前请删除密码、访问令牌、机密信息及不必要的个人信息。

平均扫描时间:约7分钟。
典型结果:检测29个威胁,终止4个活跃恶意进程。
优化引擎:系统资源轻量级,内存使用最少。
-
数据隐私
• 网站访问、在线提交、账户记录和可选的软件诊断属于不同的数据流程,处理和保留方式各不相同。
• 邮件分析: 我们保存发件人信息、技术检查结果、AI 生成的摘要和分析、提交时间以及您的 IP 地址。原始邮件正文不是此结果记录中的字段。
• 邮件分析: 无需账户,但检查并非匿名。HTTPS 加密传输中的数据,但不会阻止服务器记录日志。本网站使用访问分析和广告归因技术,邮件检查器使用 reCAPTCHA 防止滥用。 详情请阅读我们如何使用您的数据和隐私政策。如需了解某次提交的保留或删除事宜,请联系支持团队。
-
平台安全
• HTTPS/TLS 加密客户端工具与云服务器之间传输的数据。
• 基础设施由高级防火墙、频繁安全审计和严格访问控制保护。
-
误报和透明度
• 优先捕获可疑项目(误报)而不是遗漏危险项目。
• 用户可以通过反馈工具轻松报告误报。
• 公开的知识库和支持访问确保问责制。
• 超过17年的开发 — 自2008年以来持续演进。
• 全球超过48万用户信任我们的PC安全工具。
查看验证评论 →
- 内部恶意软件实验室每天从公共和私人源整理新鲜样本。
- 威胁数据库每小时更新用户和合作伙伴提交的内容。
- 正在进行诈骗模式识别、钓鱼邮件分析和社交工程检测的研发。

- 用于邮件钓鱼的基于语言的检测模型
- 无文件恶意软件的行为基线。
- 增强的浏览器插件保护模块。